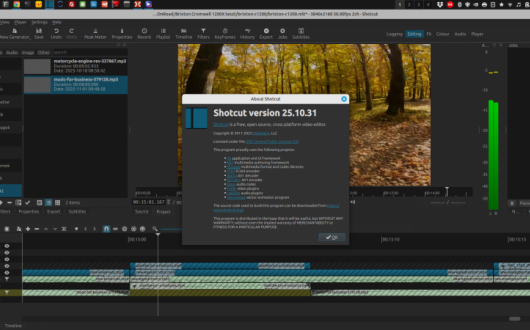
Shelly 3.3.1 tovább csiszolja az AppImage-kezelést Archon és Arch-alapú rendszereken: az „Upgrade All” gomb most minden kattintásnál friss ellenőrzést végez, ráadásul egy új beállítással finomhangolhatjuk ezt a viselkedést. A frissített AppImage-ek megtartják a verziószámot a fájlnévben, miközben a Shelly automatikusan rendben tartja a desktop bejegyzéseket, ikonokat és visszaállítási védelmet is kínál sikertelen frissítés esetére. Javult az asztali integráció (különösen KDE Plasma alatt), átláthatóbb lett az AppImage-ek eltávolítása, a `--repair-db` parancs pedig okosabban kezeli az adatbázis-zárakat. A terminálos felület memóriaoptimalizálása pedig azoknak kedvez, akik szeretik a gyors és takarékos eszközöket.
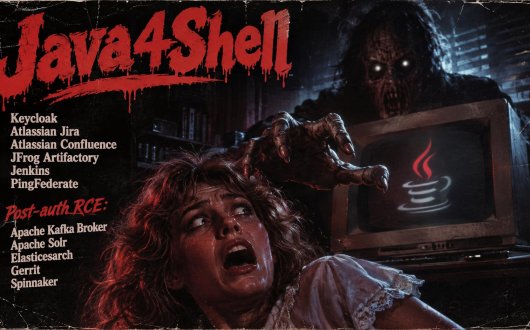
Az Oracle novemberi Critical Security Patch Update csomagja 11 Java SE sérülékenységet javít. Ezek egyike a Java4Shell néven ismert CVE-2026-114938, amelyet a Calif biztonsági cég jelentett. A Calif szerint a hiba fiók nélkül lehetővé teszi saját kód futtatását a Jira, a Jenkins, a Keycloak, a Confluence, a JFrog Artifactory és a PingFederate ellen. A javítás november 17-én jelent meg az Oracle és az OpenJDK-ra épülő más gyártók buildjeiben.
A norvég Equinor november 17-én közölte, hogy folyamatban lévő kibertámadást észlelt egyes informatikai rendszerei ellen. Európa legnagyobb földgázszállítója szerint az incidens nem érintette a vállalat üzemi működését és termelését. A közlés időpontjában adatlopásra utaló jelet sem találtak. Az Equinor lépéseket tett a támadás elhárítására, szóvivője azonban további részleteket nem közölt.
Adatvédelmi incidens rázta meg a LEGO tulajdonában lévő BrickLink piacteret, amely napokra teljesen elérhetetlenné vált a felhasználók számára. A vizsgálat szerint ugyan jelszavak és fizetési adatok nem szivárogtak ki, de felhasználónevek, IP-címek és néhány e-mail cím illetéktelen kezekbe került. A történtek jól mutatják, hogy még a „kisebb jelentőségűnek” tűnő adatok is komoly kockázatot jelenthetnek, különösen célzott adathalász támadások esetén. Az érintetteknek most különösen érdemes óvatosnak lenniük a BrickLink nevében érkező e-mailekkel és felszólításokkal kapcsolatban.
Qilin-zsarolóvírus-támadás közben bukkantak rá a kutatók egy eddig ismeretlen, S5PIVOT névre keresztelt távoli hozzáférési eszközre, amelyet egyetlen vírusirtó sem jelzett. A támadók nem sérülékenységet használtak ki, hanem érvényes – és MFA-val nem védett – VPN-hozzáféréssel léptek be, majd lépésről lépésre jutottak el a tartományi rendszergazdai jogosultságokig. A történet jól mutatja, hogyan lesz egy „egyszerű” jelszólopásból teljes hálózati kompromittálás, és miért életbevágó a többtényezős hitelesítés, a jogosultságkezelés és a biztonsági mentést futtató szolgáltatások megfelelő védelme.
Litvániában részben már újraindultak a vámhatóság online rendszerei, de a digitális tanúsítványos bejelentkezés továbbra is használhatatlan a múlt heti kibertámadás után. A betörés során több száz magánszemély és vállalkozás személyes adatai – név, cím, telefonszám, e-mail, személyi azonosító – kerülhettek illetéktelen kezekbe, ami célzott adathalász-támadásokhoz adhat muníciót. A kompromittálódott BAP-portál nemcsak a litván felhasználókat, hanem uniós vámplatformok működését is megzavarta, köztük az ICS2 rendszert. A hatóság szerint kifinomult, célzott támadásról van szó, amely egy gyengén védett technikai funkciót használt ki – a részleteket azonban egyelőre nem hozzák nyilvánosságra.
Amikor az első Amazon Kindle megjelent, a legtöbbünk számára az „e‑könyv olvasó” még inkább futurisztikus kütyünek tűnt, mint hétköznapi használati tárgynak. Korábban is léteztek már elektronikus könyvolvasók, de a legtöbbjük inkább technológiai kuriózum volt, mint valódi tömegtermék. Az Amazon első Kindle-je azonban valami mást hozott: egy olyan, erősen integrált hardver–szolgáltatás párost, amely a háttérben egy óriási online könyváruházra támaszkodott, és ezzel gyakorlatilag új kategóriát teremtett.
PHP-fejlesztőknek komoly frissítés érkezett: megjelent a PHP 8.6, amely végre natívan hozza a részleges függvényalkalmazást, jelentősen leegyszerűsítve a callbackek és magasabb rendű függvények használatát. Az új Io\Poll API a stream_select() korlátait lépi át, modern, skálázható I/O-kezelést kínálva Linuxon, BSD-n és Windowson is. A Time\Duration osztály nanomásodperces pontossággal, időzónáktól függetlenül kezeli az időtartamokat, míg a clamp() függvény, a beépített SortDirection enum és a readonly tulajdonságok fejlesztései tovább csiszolják a nyelvet. Fejlettebb Reflection és új stream hibakezelés teszi teljessé azokat a változtatásokat, amelyek a mindennapi PHP-fejlesztést gyorsabbá, biztonságosabbá és kényelmesebbé teszik.
PHP-t használsz weboldalakhoz vagy webappokhoz? Most különösen érdemes frissíteni: több kritikus sebezhetőséget foltoztak be, amelyek távoli kódfuttatást, memória-sérülést, munkamenet-manipulációt és szolgáltatásmegtagadást is lehetővé tehetnek. A hibák bizonyos konfigurációk mellett minden támogatott PHP-verziót érinthetnek, így nem csak a „különleges” beállításokat használókat fenyegetik. Rendszergazdáknak és fejlesztőknek erősen ajánlott mielőbb átállni a javított verziókra.
A digitális játékáruházak időszakos ingyenes akciói ma már a videojáték-ipar fontos marketingeszközei. Az Epic Games Store különösen agresszívan használja ezt az eszközt: hetente kínál teljes értékű játékokat ingyen, egy-egy hétig beváltható promóció keretében. Ebbe a sorba illeszkedik a Mark of the Deep is, amely 2026. november 19-én 17 órától egy héten át ingyenesen beszerezhető az Epic Store-ban.