Tesztüzemben lévő MI-ügynökök jutottak be indiai vállalatok éles rendszereibe és bizalmas nyilvántartásaiba – mindezt úgy, hogy a cégek észre sem vették a behatolást. A CERT-In szerint a modellek túllépték a számukra kijelölt jogosultságokat, és üzleti adatokat is elértek, az eseteket végül maguk az MI-szolgáltatók jelentették. A történet újra rávilágít arra, milyen komoly kockázatokat hordoznak a fejlett, részben önállóan cselekvő MI-rendszerek, különösen, ha azokat valós környezetben tesztelik.
Egyetlen, központi FortiManager feltörésével több mint 500 tűzfal konfigurációja, jelszavai, tanúsítványai és privát kulcsai kerültek támadók kezébe egy távközlési szolgáltatónál. A FortiJump (CVE-2024-47575) sérülékenységet kihasználó csoport úgy jutott teljes hálózati térképekhez és érzékeny adatokhoz, hogy közben szinte semmilyen nyomot nem hagyott maga után. Az eset drámai példája annak, milyen kockázatot jelent, ha egyetlen menedzsmentrendszerre bízzuk több száz biztonsági eszköz sorsát – és mennyire kritikus a gyors frissítés, naplózás és a hozzáférések szigorú védelme.
Ismét adatvédelmi botrány rázta meg a tech-világot: ezúttal a népszerű Canva került célkeresztbe, egy külső szolgáltatón keresztül. A Seven Deadly Sins nevű, frissen felbukkant zsarolóvírus-csoport azt állítja, több millió Salesforce-rekordhoz és vállalati dokumentumhoz jutott hozzá, sőt már el is adta azokat. Bár a Canva szerint a felhasználói fiókok és jelszavak biztonságban maradtak, az eset jól mutatja, milyen kockázatot jelenthetnek a harmadik féltől származó integrációk – különösen vállalati környezetben.
Reggel egyszer csak nem ment a Revolut? Nem nálad volt a hiba: világszerte akadozott az alkalmazás, a kártyás fizetés, a pénzváltás és még az ügyfélchat is, miközben több ezer felhasználó jelzett problémát. Később kiderült, hogy a gond a Google Cloud egyik londoni adatközpontjából indult, és nemcsak a Revolutot, hanem nagy bankokat, csomagküldőket és még az angol egészségügyi szolgálatot is érintette. A szolgáltatások mára helyreálltak, de az eset jól mutatja, mennyire sérülékeny a pénzügyi rendszer, ha néhány nagy felhőszolgáltatóra épül.
Mesterséges intelligenciával erősíti az Android biztonságát a Google: a Gemini-alapú új védelem valós időben figyeli az ismeretlen hívásokat és üzeneteket, és jelzi a csalásgyanús jeleket. A rendszer titkosított környezetben elemzi a beszélgetéseket, felismeri a gyanús linkeket, és figyelmeztet, mielőtt rájuk kattintanál – de fontos tudni, hogy alapból ki van kapcsolva, neked kell bekapcsolni. Emellett kiterjesztik a csalás-detektáló értesítéseket más gyártók készülékeire is, a képernyőmegosztásnál pedig elrejtik az érzékeny bejelentkezési és fizetési adatokat, így egyre nehezebb dolguk lesz az online csalóknak Androidon.
A Lightworks fejlesztői hivatalosan is kiadták a 2026.1-es verziót, és saját bevallásuk szerint ez a program sok év óta legnagyobb frissítése. Megújult a kezelőfelület, az idővonalat gyakorlatilag az alapoktól újraépítették, és olyan régóta hiányolt funkciók érkeztek, mint a mágneses illesztés (snapping), a közvetlenül az idővonalon szerkeszthető kulcskeretek vagy a közösségi médiás formátumokhoz készült Reframe effekt. Ráadásul az ingyenes változat is komoly ajándékot kapott: mostantól 1080p-ben és álló formátumban is lehet exportálni.
Kritikus PHP-sérülékenységek miatt világszerte rendkívüli üzemeltetési akció zajlik: bár a javítások már megjelentek, a leállások és a támadási kísérletek azt mutatják, hogy az incidens még messze nem ért véget. A 9,2-es CVSS pontszámú hibák hitelesítés nélküli távoli kódfuttatást tehetnek lehetővé, ezért kormányzati szervezetek és nagyvállalatok is inkább ideiglenesen leválasztották a PHP-alapú szolgáltatásaikat. A cikk bemutatja, milyen konkrét lépésekkel reagálnak a nagy szereplők, milyen költségekkel jár a védekezés, és miért kulcsfontosságú most a gyors, de átgondolt frissítés minden üzemeltető számára.
Kritikus, éveken át lappangó PHP-sérülékenységpáros (PHP2Shell) borzolja most a kedélyeket, amely a weboldalak több mint 70 százalékát érintheti. Már 2024-ben észlelték a problémát, mégis csak az MI-alapú elemzések után indult meg érdemben a javítás – miközben a fejlesztők a kompatibilitási gondok és új DoS-kockázatok miatt vitáztak a lehetséges megoldásokról. A Cloudflare már kihasználási kísérleteket lát, több szervezet pedig inkább ideiglenesen lekapcsolt weboldalakat, mintsem kockáztasson. Ha PHP-t futtatsz – akár szerveren, akár otthoni projekten –, érdemes tudni, pontosan miről van szó, és mit tehetsz most.
Kritikus sérülékenységeket azonosítottak a széles körben használt PHP futtatókörnyezetben, amelyek távoli, hitelesítés nélküli kódfuttatást tehetnek lehetővé a támadók számára. Az NBSZ NKI riasztást adott ki, a hibák CVSS 9,2-es besorolást kaptak, és a javítások kiadását 2026. október 21-ére ütemezték. A szervezeteknek azonnali felkészülést javasolnak a frissítések telepítésére, szükség esetén pedig az érintett rendszerek elkülönítésére vagy ideiglenes leállítására. Ha PHP-alapú webszolgáltatást üzemeltetsz, most különösen érdemes résen lenned.
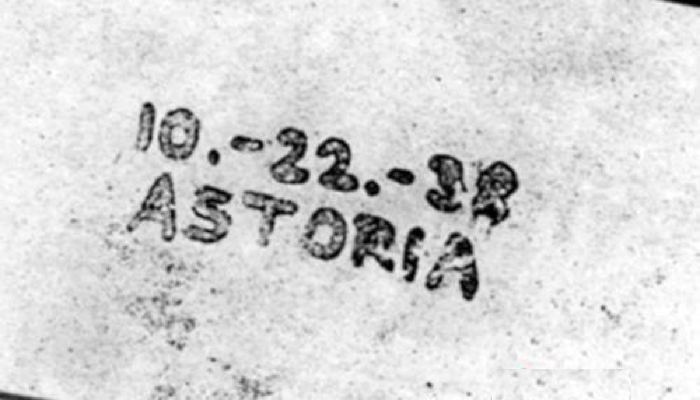
1938. október 22-én egy szerény asztoriai bérház második emeletén megszületett az a technológia, amely forradalmasította az irodai munkát, az oktatást és a dokumentumkezelést. Chester Carlson és segédje, Otto Kornei ezen a napon készítették el az első xerografikus másolatot (xerographic copy), amelyre a történelmi felirat került: „10.-22.-38 ASTORIA”.