Megérkezett a Linux 7.3-rc4, amelyben tovább folytatódik a fájlrendszerek és driverek intenzív „nagytakarítása” – köztük két komolyabb Btrfs-hiba és egy 2023 óta meglévő, csendes adatvesztést okozó bug javításával. Az x86/x86_64 architektúrák is kaptak fontos foltozásokat, a játékosok pedig újabb kontrollerek támogatásának örülhetnek az XPad driverben. Érdekesség, hogy egyre több apró hibát már LLM-ek segítenek megtalálni, de Linus Torvalds szerint most sincs semmi igazán ijesztő a változások között – „csak” egy szokatlanul nagy, ám annál hasznosabb javítócsomag.
1983. szeptember 20-án elnyerte az RSA algoritmus a szabadalmi oltalmat. Az RSA algoritmus, amely a világ egyik legszélesebb körben használt titkosítási módszere, 1977-ben került kifejlesztésre. Martin Gardner, a Scientific American rovatvezetője, a "Mathematical Games" című rovatában leírta az algoritmust, megemlítve, hogy az olvasók küldhetnek egy válaszborítékot, hogy megkapják az MIT technikai memorandumát, amely részletezi a tercnológiát.
1954. szeptember 20-án elindították az első FORTRAN nyelven írt programot, amely forradalmasította a tudományos és mérnöki számításokat. Az IBM tudósai, köztük John W. Backus vezetésével, olyan programozási nyelvet hoztak létre, amely gyorsan a mérnöki és tudományos alkalmazások domináns eszközévé vált. Ismerd meg a történelmi jelentőségű FORTRAN fejlődését!
Az Intel csendben lelőtte eddigi hibavadász programját, amely korábban akár 100 000 dolláros jutalmat is kínált a biztonsági réseket megtalálóknak. Az Intigriti felületén már „felfüggesztve” státuszban látható a régi program, miközben egy új, immár jutalom nélküli „felelős közzétételi program” indult el helyette. Hivatalos indoklás egyelőre nincs, de a biztonsági közösségben sokan találgatják, vajon az AI/LLM-ek által generált, tömeges és gyakran gyenge minőségű jelentések állhatnak-e a döntés hátterében.
WordPress-oldalt kezelsz? Most egy olyan új sebezhetőséget foltoztak be, amellyel elég volt egy rafinált linkre rákattintania egy bejelentkezett adminnak, és a rendszer máris témát telepített a WordPress.org tárolóból – gombnyomás nélkül. A kutatók Click2Shell néven írták le a teljes támadási láncot, amely egy gyenge témával összefűzve már távoli kódfuttatást is lehetővé tehetett. Bár eddig nincs bizonyíték aktív kihasználásra, a 7.1.1-es biztonsági frissítés azonnali telepítése erősen ajánlott minden WordPress-üzemeltetőnek.
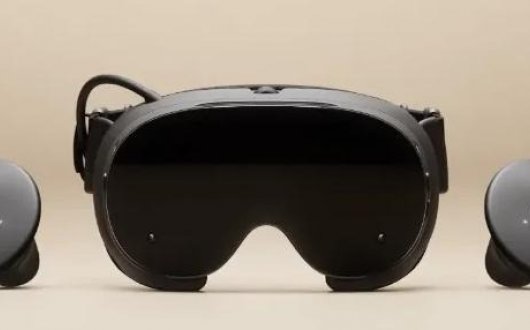
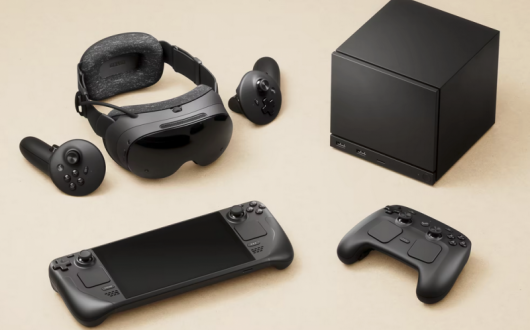
A frissen megjelent Steam Frame nem csak hardverben, hanem a grafikus stackben is izgalmas: a Valve a Mesa Zink drivert választotta, így OpenGL-t Vulkanon keresztül futtatja a Qualcomm Adreno GPU-kon. Ez azt jelenti, hogy a Freedreno helyett egy általános OpenGL-on-Vulkan megoldásra támaszkodnak, ami jól mutatja, mennyire kiforrottá vált a Zink az elmúlt években. Mike Blumenkrantz, a Zink egyik fő fejlesztője szerint „Androidon és natív rendszeren is mindenhol zink fut” – a Steam Frame pedig most látványos példája ennek a trendnek.
Kritikus, hitelesítés nélküli RCE-sebezhetőséget támadnak aktívan az Orkes Conductor workflow platformban, amelyen keresztül a támadók tetszőleges operációs rendszer parancsokat futtathatnak a szerver jogosultságaival. A CVE-2026-58138 jelű hiba a 3.21.21 és 3.30.2 közötti verziókat érinti, és elég hozzá egy rosszindulatú JavaScript- vagy Python-kifejezéseket tartalmazó workflow-definíció beküldése az API-ra, még hitelesítés előtt. A Fortinet már riasztást adott ki, mert valós, folyamatban lévő támadásokat figyeltek meg – ha használsz Orkes Conductort, itt az idő ellenőrizni a verziót és a beállításokat.
Egy supply chain támadás miatt kompromittálódott fejlesztői gépen keresztül mintegy 170 privát GitHub-repót másoltak le a CrowdSectől – mindezt egy már távozott alkalmazott megmaradt hozzáférésével. A TanStack npm csomagok fertőzött verziói GitHub tokeneket, SSH-kulcsokat és felhőhozzáféréseket loptak, így nyitva utat a forráskódokhoz. A kiszivárgott kód mellett felhasználói és potenciális befektetői adatok is napvilágra kerültek, miközben a cég szerint az infrastruktúrához nem fértek hozzá, és kódot sem módosítottak. Az eset jól mutatja, milyen messzire vezethet egy látszólag ártalmatlan npm-frissítés és egy elfelejtett hozzáférés.
Claude Opus 5 nem csak csevegni tud: három biztonsági kutató ennek a modellnek a segítségével fűzött össze két sebezhetőséget, amellyel több OpenAI-alkalmazott ChatGPT- és Codex-fiókját is át tudták venni. A láncolt hibákon keresztül végül egy belső OpenAI kódtárig jutottak el – mindezt kevesebb mint 72 óra alatt, szigorúan etikus, dokumentált keretek között. A történet rávilágít arra, milyen messzire vezethetnek a látszólag ártalmatlan fórum- és bejelentkezési hibák, és hogyan használhatók az AI-eszközök maguk is a biztonsági kutatás szolgálatában.
Ubuntu 26.10 végül nem a tervezett Linux 7.2, hanem a frissebb 7.3-as kernelre épül majd, ami kellemes plusz nyereség a felhasználóknak. A Canonical kernel csapata az ütemezés és a korábbi 7.1–7.2 kiadások csúszásmentes tapasztalatai alapján döntött a váltás mellett. Az új kernel jobb hardvertámogatást és naprakészebb funkciókat hoz, különösen az újabb Intel grafikus vezérlők tulajdonosai örülhetnek. Érdemes megnézni, milyen újdonságokra számíthatunk az októberi Ubuntu-frissítésben.