Ahogy közeledik a tavasz, az utak állapota sok helyen finoman szólva is hagy kívánnivalót maga után. Kátyúk, beszakadt aszfalt, megrepedt járdák nehezítik a közlekedést – autóval, kerékpárral, gyalog egyaránt. Ismerős érzés, amikor nap mint nap ugyanazon a kátyún bosszankodsz? Akkor itt az ideje, hogy tegyél valamit.
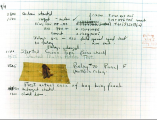
1945. szeptember 9-én a Harvard Mark II számítógép üzemeltetői egy apró, de történelmi jelentőségű felfedezést tettek: egy lepke akadt a relébe, amely a számítógép működését akadályozta. Ez az esemény örökre beírta magát a számítástechnika történetébe, hiszen innen származik a „debugolás” (debug) kifejezés.
Kevés olyan technológiai úttörő akad a történelemben, aki nemcsak a tudományos hozzájárulásával, hanem a személyiségével is maradandót alkotott. Grace Murray Hopper, az informatika egyik legendás alakja, ilyen volt. Az amerikai haditengerészet „szoftveres nagyasszonya” (angolul: The Grand Old Lady of Software) 61 évesen tért vissza az aktív szolgálatba, hogy vezető szerepet vállaljon a COBOL nyelv egységesítésében – és ezzel ismét történelmet írt.
Biztonsági javítást adott ki az Apple egy nulladik napi sebezhetőség miatt, amit a cég szerint „rendkívül kifinomult” célzott támadásokhoz is kihasználtak a kiberbűnözők.
Biztonsági figyelmeztetést adott ki a német belföldi hírszerző ügynökség a Signal üzenetküldő alkalmazáson terjedő adathalász üzenetekkel kapcsolatban.
A német Szövetségi Alkotmányvédelmi Hivatal (BfV) és a Szövetségi Információbiztonsági Hivatal (BSI) adatai szerint a támadási kampány feltehetően egy állami támogatású kiberbűnözői csoporthoz köthető, és német, valamint európai politikusokat, katonatiszteket, diplomatákat és oknyomozó újságírókat céloz.
Az Anthropic MI-fejlesztő vállalat bejelentette, hogy legújabb nagy nyelvi modellje (LLM), a Claude Opus 4.6 több mint 500, korábban ismeretlen, magas súlyosságú sérülékenységet azonosított különböző széles körben használt nyílt forráskódú könyvtárakban.
Több kritikus sérülékenységet azonosítottak a népszerű, nyílt forráskódún8n workflow-automatizációs platformban, amelyek súlyos biztonsági kockázatot jelentenek az érintett rendszerekre.
Más néven Y2K38 hiba, Unix Y2K hiba vagy Epochalypse. A 2038-as év problémája abból adódik, ahogyan egyes szoftverrendszerek tárolják a dátumokat. Amikor ezek a dátumok elérik az 1 másodperccel későbbi időpontot 2038. január 19-én 03:14:07 UTC-kor, hibát okozhatnak vagy helytelenül tárolhatják a rossz dátumot (bizonyos esetekben 1901. december 13-án, pénteken 20:45:52-ként). Hogy megértsük, miért történik ez, meg kell értenünk, hogyan tárolják ezeket a dátumokat.
A Trend Micro több, az Apex Central on-premise menedzsment konzolt érintő sérülékenységet javított, amelyek távoli kódfuttatást (Remote Code Execution, továbbiakban: RCE), illetve szolgáltatásmegtagadásos (Denial of Service, továbbikaban: DoS) támadásokat tehetnek lehetővé. A sebezhetőségeket a Tenable kutatói azonosították és 2025 augusztusában hozták nyilvánosságra a proof-of-concept (PoC) exploit kóddal együtt.
A kiberbiztonsági kutatók egy kritikus súlyosságú sebezhetőséget azonosítottak az n8n munkafolyamat-automatizációs platformon. A CVE-2026-21858 azonosítón nyomon követett sérülékenység (CVSS pontszám: 10,0) az érintett n8n-példányok teljes kompromittálódásához vezethet.
A kiberbűnözők aktívan kihasználnak egy nemrég azonosított parancsinjektálási sebezhetőséget, amely több, életciklusa végére ért (EoL) D-Link DSL gateway routert érint. A CVE-2026-0625 azonosítón nyomon követett sebezhetőség a dnscfg.cgi végpontot érinti, egy CGI-könyvtárban nem megfelelően szűrt bemenetek miatt.
A GreyNoise kiberbiztonsági vállalat figyelmeztetése szerint egy kiberbűnöző vagy kiberbűnözői csoport egy kezdeti hozzáférés megszerzésére irányuló művelet során nagyjából egy tucat, a ColdFusionhoz köthető sérülékenységet kísérelt meg kihasználni.
Más néven Y2K38 hiba, Unix Y2K hiba vagy Epochalypse. A 2038-as év problémája abból adódik, ahogyan egyes szoftverrendszerek tárolják a dátumokat. Amikor ezek a dátumok elérik az 1 másodperccel későbbi időpontot 2038. január 19-én 03:14:07 UTC-kor, hibát okozhatnak vagy helytelenül tárolhatják a rossz dátumot (bizonyos esetekben 1901. december 13-án, pénteken 20:45:52-ként). Hogy megértsük, miért történik ez, meg kell értenünk, hogyan tárolják ezeket a dátumokat.
1970. január 1-jén, Greenwich Mean Time (GMT) szerint pontban éjfelkor kezdődött az, amit ma Unix-epoch időként ismerünk. Ez az időszámítás alapja az Unix-alapú operációs rendszerekben, amely során az időt másodpercekben mérik ettől az origóponttól kezdve. De mit is jelent mindez, és miért fontos ez a mai digitális világban? Az Unix-epoch nem más, mint az idő egy referencia pontja, amelyet az Unix és a belőle származó operációs rendszerek használnak az idő mérésére. Az időszámítás lényege, hogy másodperceket számol az 1970.