Egy izraeli infrastruktúrát és vállalati szektort érő új, célzott kibertámadási kampányt tárt fel a Fortinet FortiGuard Labs. A támadás rendkívül kifinomult, kizárólag Windows rendszereken keresztül zajlik, és PowerShell szkripteken alapul. A kampány fő célja az adatszivárogtatás, a tartós megfigyelés és a hálózaton belüli laterális mozgás biztosítása a kompromittált rendszerekben.
A Szingapúri Technológiai és Tervezési Egyetem kutatócsoportja részletezte egy új 5G sebezhetőség kihasználásának módját, amelyhez nincs szükség kompromittált vagy hamis bázisállomás telepítésére. A kutatás részeként a szakemberek egy keretrendszert publikáltak Sni5Gect néven, amely alkalmas az 5G kommunikáció során zajló üzenetek lehallgatására, valamint üzenet-befecskendezés végrehajtására. A támadás az 5G New Radio (NR) rádiós hozzáférési technológiát célozza, amely az 5G hálózatok alapját képezi. A kutatók közölték.
Friss kutatások szerint a kiberbűnözők egy új, kifinomult módszert fedeztek fel, amely során a Cisco egyik megbízható biztonsági megoldását – a Cisco Safe Links szolgáltatást – használják fel adathalász kampányokhoz. A Raven AI biztonsági cég által azonosított technika rávilágít egy veszélyes trendre, mégpedig arra, hogy a támadók egyre gyakrabban fordítják a megbízhatónak hitt védelmi rendszereket a felhasználók ellen.
A bizalom kizsákmányolása, mint támadási mechanizmus
2006. augusztus 14-én a Dell és a Sony kénytelen volt beismerni, hogy bizonyos Dell laptopokban használt Sony-gyártmányú akkumulátorok hibásak, és túlmelegedhetnek, kigyulladhatnak vagy akár fel is robbanhatnak.
Az elmúlt években az adathalász támadások fejlődése egyértelműen rávilágít arra, hogy a kiberbűnözőknek nem feltétlenül van szükségük kifinomult exploitokra, ehelyett sokkal inkább a bizalom megszerzésére fókuszálnak. A mesterséges intelligencia és a no-code platformok térnyerésével a támadók adathalász eszköztára a bizalom kiépítésében és a felhasználók megtévesztésében még soha nem volt ennyire hatékony.
Az autóipar egyik legkomolyabb biztonsági válságát idézheti elő az a nemrég felfedezett firmware, amely a népszerű Flipper Zero eszköz számára lehetővé teszi, hogy teljes mértékben megkerülje a rolling kódos védelmi rendszereket, amelyek jelenleg több millió modern jármű kulcsnélküli hozzáférését biztosítják világszerte.
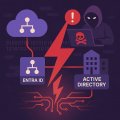
Biztonsági kutatók egy új, kifinomult támadási módszert tártak fel, amely a hibrid Active Directory (AD) és Microsoft Entra ID rendszerek gyengeségeit használja ki azonosítási folyamatok megkerülésére és érzékeny adatok kinyerésére. A technikát Dirk-jan Mollema mutatta be a Black Hat USA 2025 konferencián, hangsúlyozva, hogy a módszer különösen azokra a szervezetekre jelent veszélyt, amelyek az on-premises AD-t Azure Entra ID-val szinkronizálják.
Több mint egy évvel az XZ Utils backdoor incidens felfedezése után egy új kutatás rávilágított, hogy még mindig elérhetőek fertőzött Docker képfájlok a Docker Hubon. Ráadásul ezek közül több olyan is létezik, amelyeket más képfájlok alapjául használtak fel, így a fertőzés transzitív módon továbbterjedhetett a konténeres ökoszisztémában.
Egy közelmúltbeli biztonsági incidens vizsgálata során az NCC Group digitális kriminalisztikai és incidenskezelési (DFIR) csapata egy rendkívül gyors és kifinomult social engineering támadásra hívta fel a figyelmet, amely során a támadók kevesebb mint öt perc alatt vették át az irányítást egy vállalati hálózat felett. A támadás kiindulópontja az volt, hogy az elkövetők IT-támogatónak adták ki magukat, és célzottan körülbelül húsz alkalmazottat kerestek meg.
Az Akira zsarolóvírus új támadási taktikája komoly aggodalmat kelt a biztonsági szakértők körében: a támadók egy legitim, Intel alapú CPU tuning drivert használnak fel arra, hogy kikapcsolják a Microsoft Defender védelmét az áldozatok rendszerein.
A SentinelLABS és a Beazley Security szakértői A, amely a Python alapú PXA Stealer eszközt alkalmazza. A támadássorozat 2024 vége óta dinamikusan fejlődött, mára fejlett elemzésellenes technikákat, álca-dokumentumokat és megerősített C2 infrastruktúrát használ. A műveletet vietnámi nyelvű kiberbűnözői hálózatokhoz kötik, akik Telegram API-t alkalmaznak az ellopott adatok automatizált exfiltrációjára és értékesítésére. Az adatokat jellemzően olyan feketepiaci platformokon értékesítik, mint például a Sherlock.
2025 nyarán két népszerű fájlarchiváló szoftver, a WinRAR és a 7-Zip is komoly biztonsági problémák miatt került reflektorfénybe. A feltárt sérülékenységek lehetővé teszik, hogy a támadók rosszindulatú archívumokkal tetszőleges fájlokat írjanak a célrendszerre, vagy akár kódot futtassanaka felhasználó tudta nélkül.
WinRAR: VE-2025-8088 és CVE-2025-6218
A WinRAR esetében két egymáshoz kapcsolódó, de különálló biztonsági hiba került nyilvánosságra:
A Carnegie Mellon Egyetem az Anthropic nevű mesterségesintelligencia-kutató szervezettel együttműködésben olyan kutatást indított, amelynek keretében az Equifax elleni 2017-es adatvédelmi incidens szimulációját valósították meg.
A Carnegie Mellon Egyetem kutatói arra voltak kíváncsiak, hogy a nagy nyelvi modellek emberi beavatkozás nélkül is képesek-e önállóan kifinomult kibertámadások megtervezésére és végrehajtására.
A „Koske” nevű, Linux-alapú kártevő rávilágít arra, hogyan képesek a kiberbűnözők mesterséges intelligenciát felhasználni rosszindulatú szoftverek fejlesztésére, rejtett működésük biztosítására és a környezethez való alkalmazkodásra. A felhő- és konténerbiztonsággal foglalkozó Aqua Security szerinta Koske fejlesztésébenjelentős mértékben használtak mesterséges intelligenciát.
Az ExpressVPNjavított egy kritikus hibát a Windows kliensében, amely miatt a Remote Desktop Protocol (RDP) forgalom kikerülhette a VPN-alagutat, így felfedve a felhasználók valódi IP-címét.
A VPN-ek egyik legfontosabb funkciója, hogy elfedik a felhasználók IP-címét, anonimitást biztosítva az interneten és ezzel bizonyos esetekben lehetővé téve akár a cenzúra megkerülését is. Ha egy VPN-szolgáltatás ezen a téren hibázik, az súlyos technikai mulasztásnak minősül.