A közelmúltban Kernel Stack Watch (KSW) néven új, könnyű súlyú hibakereső eszközt javasoltak a Linux kernel számára, amely a kernel stack sérüléseit képes valós időben felismerni. A fejlesztést Jinchao Wang jelentette be, aki részletesen ismertette a javasolt patch-sorozatot. A Kernel Stack Watch célja, hogy észlelje azokat a hibákat, amelyek egy függvényen belül történnek, de csak később, egy másik függvényben okoznak összeomlást, gyakran közvetlen hívási nyom nélkül.
Az autóipar egyik legkomolyabb biztonsági válságát idézheti elő az a nemrég felfedezett firmware, amely a népszerű Flipper Zero eszköz számára lehetővé teszi, hogy teljes mértékben megkerülje a rolling kódos védelmi rendszereket, amelyek jelenleg több millió modern jármű kulcsnélküli hozzáférését biztosítják világszerte.
Hat hónapnyi fejlesztés után a GNU projekt csendesen kiadta a glibc 2.42-es verzióját, amely a Linux rendszerek egyik legfontosabb alaprendszer-könyvtára. A glibc (GNU C Library) kulcsszerepet játszik a felhasználói programok és a kernel közötti kapcsolattartásban.
Több mint 200 000 WordPress-alapú weboldal használ egy olyan sérülékeny Post SMTP plugin verziót, amely lehetővé teszi a támadók számára az adminisztrátori fiókok átvételét. A Post SMTP egy népszerű e-mailküldő WordPress-bővítmény, amelyet jelenleg több mint 400 000 weboldal használ aktívan.
Az ExpressVPNjavított egy kritikus hibát a Windows kliensében, amely miatt a Remote Desktop Protocol (RDP) forgalom kikerülhette a VPN-alagutat, így felfedve a felhasználók valódi IP-címét.
A VPN-ek egyik legfontosabb funkciója, hogy elfedik a felhasználók IP-címét, anonimitást biztosítva az interneten és ezzel bizonyos esetekben lehetővé téve akár a cenzúra megkerülését is. Ha egy VPN-szolgáltatás ezen a téren hibázik, az súlyos technikai mulasztásnak minősül.
A Huntress kiberbiztonsági vállalat kutatói 2025. július 1-jén észlelték a CVE-2025-47812 azonosítójú, CVSS 10-es súlyosságú távoli kódfuttatási hiba kihasználására irányuló első próbálkozásokat a Wing FTP Server ellen, alig egy nappal a nyilvános bejelentése után.
A Linux és Unix-szerű operációs rendszerek egyik alapeszköze, a Sudo, nemrégiben két súlyos biztonsági rést tartalmazó frissítésen esett át. A problémákat a Stratascale kutatója, Rich Mirch fedezte fel, és a CVE-2025-32462, valamint a CVE-2025-32463 azonosítószámokat kapták.
A vállalati hálózatok biztonsága kiemelten fontos napjainkban, különösen mivel a dolgozók távoli munkavégzése egyre inkább a mindennapi üzleti működés részévé válik. Az egyik legelterjedtebb VPN megoldás, amelyet a vállalatoka biztonságos távoli hozzáférés biztosítására használnak, a Cisco AnyConnect VPN. Azonban a legújabb hírek szerint egy komoly sérülékenység került felfedezésre a Cisco AnyConnect VPN szolgáltatásában, amely kifejezetten a Cisco Meraki MX és Z Series eszközeit érinti.
Egy nemrégiben javított biztonsági rés, amely a Google Chrome-ban található, a TaxOff nevű kiberbűnözői csoport általi zero-day támadás célpontjává vált, lehetővé téve egy backdoor telepítését, melyet Trinper néven ismerünk. A támadást a Positive Technologies biztonsági kutatói figyelték meg 2025 márciusának közepén.
A Checkmarx Zero kutatója, Ariel Harush, egy összetett és kifinomult rosszindulatú csomagkampányt tárt fel, amely a Python és az NPM felhasználókat célozza meg Windows és Linux platformokon egyaránt. A támadást a népszerű csomagok nevének elírásával (typo-squatting) hajtják végre, így becsapva a felhasználókat. A felfedezett supply chain támadás kereszt-platformos tulajdonságokkal rendelkezik és fejlett elkerülési technikákat alkalmaz, melyek a szakemberek szerint az open-source fenyegetések fejlődését jelenthetik.
A Cisco 10 biztonsági közleményt tett közzé, amelyben többek között az Identity Services Engine (ISE) és az Unified Intelligence Center két súlyos sérülékenységét is javította.
A WithSecure’s Threat Intelligence szakemberei egy olyan kampányt tártak fel, amelyben módosított KeePass jelszókezelő alkalmazást terjesztettek azzal a céllal, hogy a felhasználók rendszereibe kártékony vezérlőkomponenseket juttassanak be. A támadás központi eleme egy olyan eszköz, amely lehetővé teszi a támadók számára, hogy a célrendszereket távolról irányítsák, adatokat gyűjtsenek, és előkészítsék a további behatolásokat. Ezt az eszközt Cobalt Strike beacon-nek nevezik.
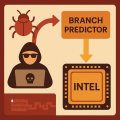
Hat évnyi viszonylagos nyugalom után ismét támadhatóvá váltak az Intel modern processzorai egy új, kritikus biztonsági rés révén. A Branch Privilege Injection (BPI) névre keresztelt sebezhetőséget (CVE-2024-45332 és CVE-2024-43420) a kutatók a Spectre-BTI (Branch Target Injection) típusú oldalsávos támadások új generációjaként azonosították – és ezzel gyakorlatilag visszatértek a 2018-ban felfedezett Spectre sebezhetőségek legsúlyosabb formái.
A Cisco nemrégiben egy rendkívül súlyos sebezhetőséget javított a IOS XE Wireless Controller szoftverében. A CVE-2025-20188 azonosítóval ellátott, 10-es CVSS pontszámú hiba lehetővé teheti egy nem hitelesített, távoli támadó számára, hogy tetszőleges fájlokat töltsön fel a célrendszerre, root jogosultságot szerezzen és tetszőleges parancsokat hajtson végre.