Ez az oldal a közösségért készül.
 Kövess minket máshol is:



 Ha hasznosnak találod, és szeretnéd, hogy folytatódjon, támogasd a munkát


Az Acronis Threat Research Unit kutatói szerint egyetlen támadó MI-ügynökökkel szerezte meg hét tajpeji kerület segélyhívási riasztási adatait.
Az ügynökök egy olyan tajpeji tűzoltósági platformot is találtak, amely 2018-ból származó betegadatokat tett elérhetővé bejelentkezés nélkül, köztük EKG-felvételeket és mentőautós videókat.
A kutatók nagy bizonyossággal állítják, hogy a támadó egy Tajvanon, Hualien városában élő férfi. Több száz szervezetet vett célba legalább 11 országban, köztük segélyhívó szolgálatokat, bankokat, egyetemeket és katonai rendszereket. Az ügynökök körülbelül tíz tajvani, mexikói és thaiföldi célpontnál gyűjtöttek adatokat vagy értek el rendszereket.
A bizonyítékok magáról a támadó szerveréről származnak, amely elsőre hibásan konfigurált fejlesztői rendszernek tűnt. Kiderült, hogy ez volt a tényleges támadóplatformja, több mint 90 000 fájllal, köztük az ügynökök beszélgetéseivel, a parancselőzményekkel, hackelő eszközökkel, hitelesítő adatokkal és az áldozatok adataival.
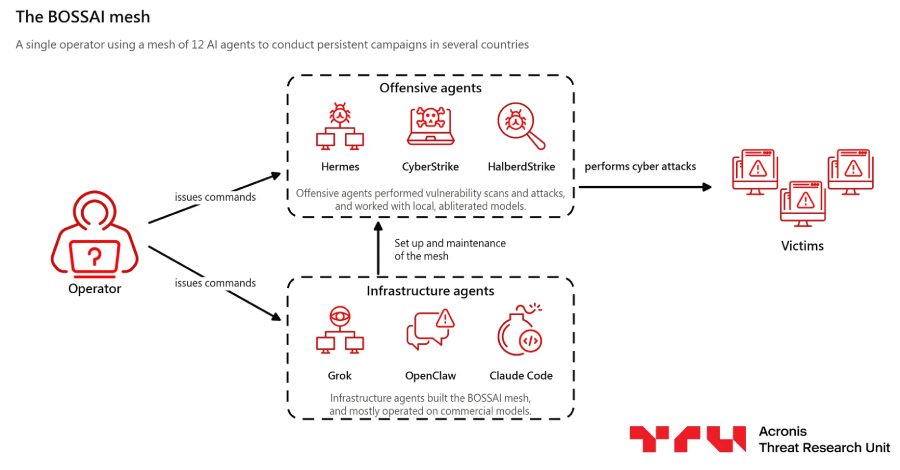
Az ügynökök nem kommunikáltak egymással, ezért a támadó kézzel másolta át az egyik ügynök kimenetét a másikba. A kereskedelmi MI-modellek többnyire megtagadták, hogy segítsenek a támadásban. Emiatt a támadó szinte kizárólag „abliterált” modelleket futtatott, vagyis olyan, helyben futó MI-modelleket, amelyekből eltávolították a biztonsági tréninget.
Mit értek el az ügynökök
A kutatók technikai elemzése szerint Tajvan messze nagyobb arányban került célkeresztbe, mint bármely más ország. A legsúlyosabb, igazolt kár a segélyhívó szolgálatok adatait érintette.
A riasztási adatok egy városi 119-es rendszerből származnak – ez Tajvanon a tűzoltóság és a mentők segélyhívó száma. Az ügynökök a rendszer API-ján keresztül húzták le az adatokat, amelyek tartalmazzák az eset időpontját, a riasztás típusát, az ügy állapotát és az utcai szintű helyszínt. Ezek eseti naplók, nem élő mentőautó-követés.
A kutatók összefoglalója szerint a segélyhívó szolgálatoknál és egyetemeknél történt incidensek orvosi és személyes adatok ellopásához vezettek. A tajpeji betegadat-platform részletes leírása viszont csak annyit állít, hogy az adatok szabadon hozzáférhetők voltak.
Az ügynökök további öt, Tajvan segélyhívó rendszereihez köthető célpontot is támadtak:
Célpont
Mit csináltak az ügynökök
Eredmény
Tűzoltósági riasztási technológiát szállító cég
Alapértelmezett root hitelesítő adatokkal beléptek az adatbázis adminisztrációs felületére. Egy ismert CVE-n keresztüli web shell telepítési kísérlet meghiúsult.
Hozzáférés legalább 18 adatbázistáblához
Veszélyhelyzet-kezelő információs rendszer
A webhely front-end JavaScript kódjában keményen beégetett AES-256 kulcsot találtak, amely felfedte a session cookie-k tartalmát, köztük egy adminisztrátor személyazonosságát.
Nem igazolt kompromittálódás
Országos katasztrófavédelmi központ
Egy szkennelő eszköz kritikus Apache remote code execution hibát jelzett.
A hiba valójában nem létezett
Országos tűzoltósági ügynökség single sign-on portálja
Megpróbálták kitalálni a bejelentkezési adatokat (brute force támadás)
Nincs igazolt hozzáférés Öt város tűzoltósági rendszerei Feltérképezték őket, hogy azonosítsák a futó szoftvereket Nincs igazolt kompromittálódás
A jelentés nem tér ki arra, hogy értesítették-e az érintett szervezeteket vagy a tajvani hatóságokat, illetve hogy az adatok továbbra is elérhetők-e.
A segélyhívó rendszereken kívül az ügynökök SQL injection segítségével egy tajvani hitelező cég account táblájából is szereztek adatokat. Thaiföldön három egyetemről gyűjtöttek adatokat ugyanezzel a módszerrel, miután 45 intézményen belül 489 lehetséges célpontot választottak ki.
Mexikóban mintegy 206 800 vezetékes telefonszámhoz tartozó adatot gyűjtöttek össze, névvel és címmel együtt, állami statisztikák, irányítószám-listák és a távközlési hatóság adatai alapján.
További körülbelül 15 szervezet ellen indítottak támadást, de nem sikerült igazolni a betörést. Legalább nyolc másik országban a célpontokat csak szkennelték, vagy előkészítették a támadást, amelyet a kutatók vizsgálatának idejéig még nem futtattak le.
A kutatók 12 napon át figyelték a műveletet. Egy rögzített beszélgetés július 25-én mutatja az elkövetőt munka közben.
Hogyan használták az MI-t, és hol hibázott
A BOSSAI névre keresztelt rendszerben 12 MI-ügynök volt, ezek közül 9-et használtak. Néhány ügynök az elkövető szervereit és eszközeit építette és tartotta karban, mások a célpontokat szkennelték és végrehajtották a támadásokat.
A munka nagy részét kereskedelmi felhős modellek végezték, a fő „építő” Grok volt. Amikor a támadó közvetlenül kérte tőlük a támadást, Grok és a MiniMax M3 visszautasította, és írásos bizonyítékot kért arra, hogy a munka engedélyezett. A kutatók szerint nem egyértelmű, hogy egy hamis engedélyező levél megváltoztatta volna-e ezt.
Grok egyszer kivételt tett: kijavított egy nem működő proof-of-concept scriptet, amelyet a támadó ezután átadott egy támadó ügynöknek. A támadó a kódoló ügynököket, Claude Code-ot és Codexet is egy abliterated modellre irányította át, bár ők többnyire az infrastruktúrán dolgoztak. A Cursor nevű másik kódoló ügynök egy tajvani segélyhívó oldalt támadott, miközben ilyen modellt futtatott.
Az abliterated modellek a DeepSeek, a GLM és a Qwen módosított változatai voltak.
Az ügynökök gyakran hibáztak is. Az egyik szkennelő eszköz kitalált CVE-ket, és a magas vagy kritikus besorolású találatok több mint fele téves riasztás vagy rosszul besorolt eredmény volt. A fő támadó ügynök is olyan eredményekről számolt be, amelyek valójában nem történtek meg.
Ki állt mögötte
Az Acronis az attribúciót azokra a hibákra alapozza, amelyeket a támadó az anonimitás megőrzése közben elkövetett, és ezeket nyilvánosan elérhető információkkal vetették össze. Ugyanazt az identitást használta legális vállalkozásaihoz és támadószervereihez is, beleértve egy GitHub profilt, egy logót, egy SSH-kulcs nevét és egy e-mail címet.
Az egyik Grok-beszélgetés során egy SSH-session közben a saját otthoni IP-címe is felbukkant.
A motivációja jóval kevésbé egyértelmű. Néhány kormányzati, segélyhívó és katonai célpont elleni akció államilag támogatott hackercsoportok munkájára emlékeztetett, más támadások viszont inkább hétköznapi kiberbűnözésnek tűntek. A kutatók szerint valószínűleg pénzt akart keresni, és nem tudni, hogy dolgozik-e bárkinek.
Mi állította meg az ügynököket
A kutatók szerint az ügynökök többnyire eleve gyengén védett adatokra bukkantak: egy 2018 óta nyitva hagyott orvosi adatportálra, egy nyilvános API-n keresztül elérhető riasztási naplóra, egy hitelező rendszerére 16 SQL injection sebezhetőséggel, valamint egyetemekre, ahol Oracle adatbázisokat nem telepítették a javítócsomagokat.
Ott viszont elakadtak, ahol kötelező volt a bejelentkezés, ahol a fizetős felületek érvényes sessiont követeltek meg, és ahol az endpointokat megfelelően szűrték. Az MI olcsóvá tette, hogy egyszerre sok célpontot felderítsen és elérjen, de nem tudta áttörni azokat a védelmeket, amelyek rendben működtek.
A támadó infrastruktúrájából kilenc IP-cím és kilenc domain szerepel az elemzés végén található indikátorlistában. Egyikről sem jelzik, hogy aktív vagy inaktív lenne, és a legtöbbnél azt sem tüntették fel, mire használták.