Ez az oldal a közösségért készül.
 Kövess minket máshol is:



 Ha hasznosnak találod, és szeretnéd, hogy folytatódjon, támogasd a munkát


A UTA0565 kódnevű kínai hekkercsoportot rajtakapták, hogy hamis weboldalakon keresztül nulladik napi támadásokhoz használja a nemrég nyilvánosságra került Google Chrome–Microsoft Windows exploit láncot.
A 2026. szeptember 3-án és 4-én észlelt támadások során két Chrome-sebezhetőséget (CVE-2026-85046, CVE-2026-87491) és egy, a Windows Advanced Local Procedure Callt érintő hibát (CVE-2026-85880) láncoltak össze, hogy kitörjenek a böngésző sandboxából és távoli kódfuttatást érjenek el.
„A UTA0565 különböző szervezeteknek adta ki magát, köztük médiumoknak és egy civil szervezetnek (NGO)” – írta elemzésében a Volexity két kutatója, Damien Cash és Tom Lancaster, amelyet a héten tettek közzé. „A kampányaik abban is eltértek a korábban dokumentált támadásoktól, hogy több hamis weboldalt használtak az áldozatok megtévesztésére.”
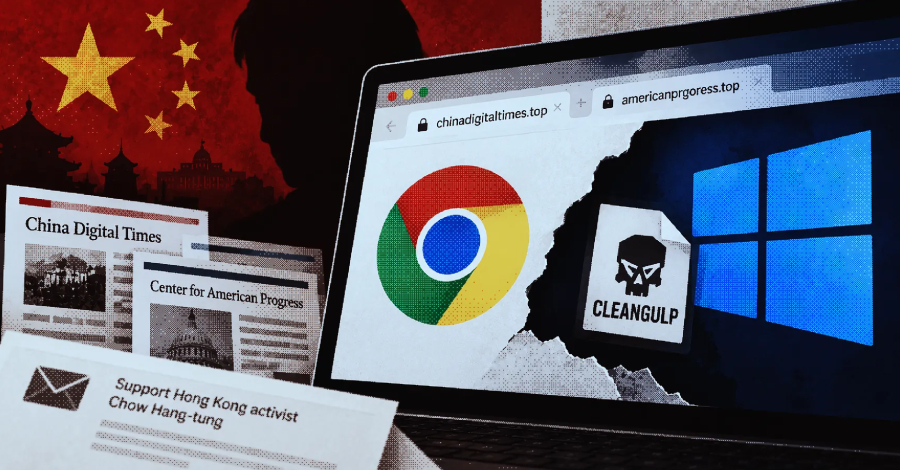
Az egyik kampány ázsiai kormányzati szervezeteket célzott meg kínai és angol nyelvű adathalász levelekkel, amelyekben a címzetteket arra kérték, támogassák a hongkongi aktivistát, Chow Hang-tungot, és a Center for American Progress (CAP) nevében küldték őket. Chow-t a hónap elején hét év és három hónap börtönre ítélték.
A levelekben hamisított linkek szerepeltek a „chinadigitaltimes[.]top” és az „americanprgoress[.]top” domainekre mutatva. Ezek a China Digital Times és a CAP oldalát utánozták, miközben egy rejtett iframe-en keresztül egy további HTML-elemet is betöltöttek.
A „config.html” nevű HTML-elem a beszámolók szerint ugyanazt a BlueMoon exploit kitet használta, amely a CVE-2026-85046, CVE-2026-87491 és CVE-2026-85880 sebezhetőségeket kombinálja. A végső „pp” shellcode egy „chrome_cleanup.exe” nevű futtatható állományt töltött le a hamis domainről. A payload a CLEANGULP névre keresztelt kártevőcsalád, amelyet a Microsoft Visual C Compilerrel készítettek.
A CLEANGULP az alábbi funkciókat támogatja:
- shell – tetszőleges parancs futtatása
- ps – futó folyamatok listázása
- upload – fájl feltöltése
- download – fájl letöltése
- bof – beacon object file (BOF) futtatása
Érdekesség, hogy a CLEANGULP egy beégetett, „thecovnresation[.]com” nevű domaint használ HTTP-alapú parancs- és vezérlőszerverként (C2). A névválasztás arra utal, hogy a támadók a „theconversation[.]com” oldalt próbálták utánozni, amely egy nonprofit médium, és tudományos kutatásokat, elemzéseket és véleménycikkeket közöl.
„Az, hogy több különböző szereplő is ilyen széles körben használja, arra utal, hogy a kínai CNE-közegen belül összehangolt munka zajlik. Valószínűleg megosztották egymással az alap exploit kitet, majd több csoport is testre szabta és fegyverként vetette be” – közölte a Volexity. „A most ismertetett tevékenység mindössze két szervezet megfigyeléseire épül; a teljes kép és a tényleges hatás ennél jóval nagyobb lehet.”