Ez az oldal a közösségért készül.
 Kövess minket máshol is:



 Ha hasznosnak találod, és szeretnéd, hogy folytatódjon, támogasd a munkát


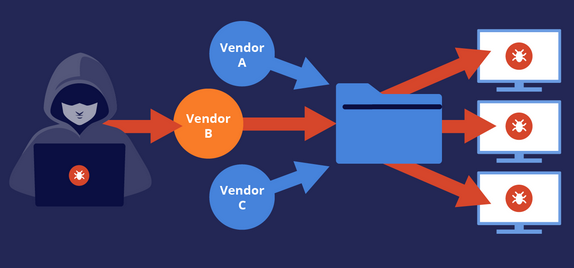
A CrowdSec szerint egy támadó május 22-én körülbelül 170 privát GitHub tárolót másolt le egy nemrég távozott alkalmazott fiókjával. A céget szeptember 18-án hozta ezt nyilvánosságra. A francia biztonsági cég meghagyta az alkalmazott GitHub hozzáférését. A CrowdSec szerint a laptopja májusban kompromittálódott a TanStack elleni supply chain támadásban, ahol a TanStack npm csomagjainak rosszindulatú verziói fejlesztők gépeiről loptak hitelesítő adatokat.
A kód szeptember 16-án jelent meg egy online fórumon. A forráskód mellett 83 CrowdSec-felhasználó e-mail címe, valamint 51 potenciális befektető 2020-ból származó neve, e-mail címe és befektetési kontextusa is szerepelt benne – közölte a cég.
A CrowdSec közlése szerint a fiókot csak kód másolására használták, az infrastruktúrájához és adatbázisaihoz nem fértek hozzá, és semmilyen kódot nem módosítottak.
Hogyan vitték el a kódot
Május 11-én 42 TanStack npm csomag 84 rosszindulatú verziója jelent meg. A kompromittálódást CVE-2026-45321 azonosítóval követik. Aki ezek közül valamelyik verziót telepítette, annak gépén olyan kód futott le, amely hitelesítő adatokat lopott, többek között GitHub tokeneket, SSH-kulcsokat és felhőhozzáféréseket – derül ki a TanStack közleményéből.
A cég szerint a másolást 11 nappal később egy GitHub OAuth tokennel végezték el a volt alkalmazott fiókjáról. A hozzáférését azért hagyták meg, hogy be tudja fejezni a munkáját.
A CrowdSec május 25-én, három nappal a másolás után, és hónapokkal a szivárgás felismerése előtt eltávolította a fiókot a GitHub szervezetéből. A többi hozzáférését már korábban megszüntették, amit a cég azzal magyaráz, hogy az AWS rendszereiben ezért nem látott gyanús aktivitást.
A token nem hagyott nyomot azokban a GitHub logokban, amelyeket a cég ellenőrizni tudott, és már nem létezett, amikor tudomást szereztek a szivárgásról. A CrowdSec szerint a GitHub support ezután visszakereste a token előzményeit, és megerősítette a gyanút, hogy a TanStack volt a forrás.
A CrowdSec nem közölte, pontosan melyik rosszindulatú csomag jutott el a volt alkalmazott laptopjára, és mikor, jelentésében pedig nem szerepelnek a GitHub saját megállapításai sem. A cég azt állítja, hogy a fejlesztői gépeket átvizsgálták, és nem találtak rajtuk fertőzést.
Ugyanez a támadás más cégeket is elért. A Mistral AI szerint náluk egy fejlesztői eszköz érintett, míg az OpenAI azt közölte, hogy két alkalmazott eszköze fertőződött meg, és jogosulatlan hozzáférés történt néhány belső kódtárolójukhoz.
Mit tartalmazott az archívum
A CrowdSec nyílt forráskódú Security Engine-je a szerverek elleni támadásokat érzékeli, és akik megosztják az észleléseiket, egy közös tiltólistát kapnak a rosszindulatú IP-címekről. A kiszivárgott kód a cég privát tárolóiból származik, nem ebből a nyilvános engine-ből.
A cég szerint a kód tartalmazza a webes konzolt, adattudományi scripteket és modelleket, automatizálási scripteket, valamint azt a konszenzusalgoritmust, amely eldönti, mely IP-címek kerülnek fel a tiltólistákra.
Azt közölték, hogy a kód közel négy hónapos, és azóta jelentősen megváltozott.
A CrowdSec szerint a szivárgásból az is kiderült, milyen küszöbértékeket használ a konszenzusalgoritmus, például hány észlelés kell ahhoz, hogy egy IP-cím felkerüljön a tiltólistára. Ezek az adatok korábban nem voltak nyilvánosak.
Tudomása szerint a tiltólista továbbra sem mérgezhető, vagyis nem lehet könnyen rávenni, hogy ártalmatlan IP-címet tiltsanak le. A cég úgy véli, egy támadónak több tucat megbízható engine-től, több tucat külön hálózatról kellene észleléseket generálnia, ami nagyon költséges lenne. A CrowdSec azt is hangsúlyozza, hogy a küszöbértékeket bármikor módosíthatja, és ezt gyakran meg is teszi.
A cég szerint az egyetlen valóban használható hitelesítő adat az AWS SNS értesítési szolgáltatásához tartozott, és az is csak egyetlen topicra tudott üzeneteket küldeni. Valaki augusztus 17-én, egy hónappal a kód közzététele előtt megpróbálta használni, de nem jutott tovább. A kódban szereplő többi tokent már lecserélték, vagy az internetről nem lehetett őket használni, amennyire a cég tudja.
A CrowdSec szerint körülbelül 150 000 felhasználója van. Az adattudományi csapat megtartotta a kiszivárgott 83 e-mail címet, hogy elemezze, hogyan használják a terméket, és a cég közölte, hogy fel fogja venni a kapcsolatot ezekkel a felhasználókkal.
A befektetők adatai egy 2020-as rendszerből származnak, amelyet a CrowdSec szerint sosem szántak nyilvánosnak. A cég azt mondja, jelenti a szivárgást a befektetőknek és a hatóságoknak. Philippe Humeau vezérigazgató a jelentésben azt írta a befektetőknek: „ezért személyesen kérek elnézést”.
Az érintett cég szeptember 16-án és 17-én cserélte le a kiszivárgott hitelesítő adatokat. Akkor még nem írt elő endpoint védelmi szoftvert a fejlesztők gépein, de mostanra ilyen szoftver fut minden olyan dolgozó laptopján, aki a kóddal vagy a rendszerekkel dolgozik.
Sem a CrowdSec jelentése, sem az első közleménye nem kéri a felhasználókat semmilyen lépésre.
Hogyan változott a CrowdSec beszámolója
A CrowdSec szeptember 18-i jelentése több ponton eltér az egy nappal korábban kiadott első közleménytől. Abban a CrowdSec azt írta, hogy „sem ügyféladat, sem bejelentkezési adat, jelszó, név, szervezet vagy bármi más nem szivárgott ki”, és hogy az incidens hatása a cégre korlátozódik.
Az első közlemény név szerint is megjelölte a TanStack kompromittálását, mint a szivárgás nagyon valószínű forrását. Azt állították, hogy egy májusban használt komponensbe hátsó kaput építettek, amely ellopott egy API-kulcsot, és ezzel hozzáférhetett a privát kódhoz.
A szeptember 18-i jelentés szerint a CrowdSec kódjában egyetlen rosszindulatú TanStack verziót sem találtak, és ehelyett a volt alkalmazott fiókját jelöli meg forrásként. Emellett felsorolja a befektetők neveit – amelyekről az első közlemény még azt állította, hogy nem szivárogtak ki –, valamint a 83 felhasználó e-mail címét.