Ez az oldal a közösségért készül.
 Kövess minket máshol is:



 Ha hasznosnak találod, és szeretnéd, hogy folytatódjon, támogasd a munkát


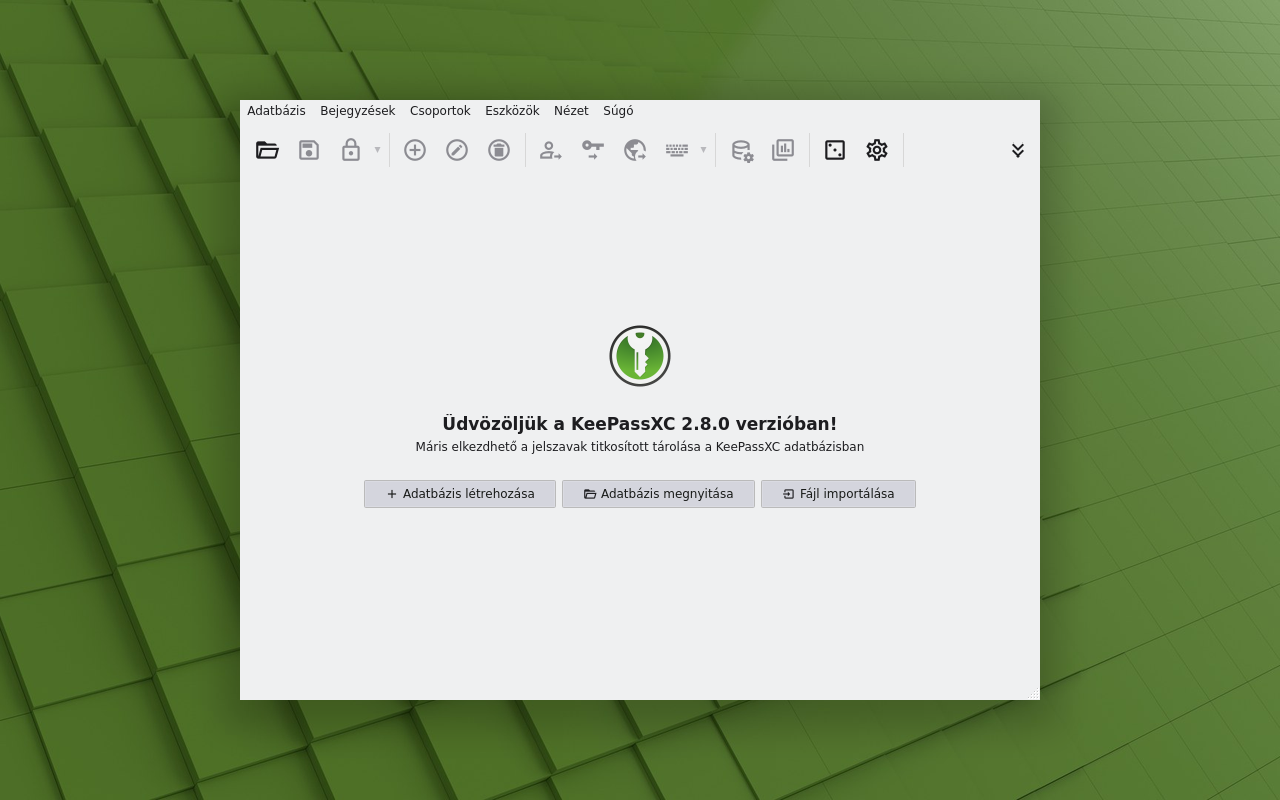
A népszerű, nyílt forráskódú, többplatformos jelszókezelő, a KeePassXC kiadta a 2.8-as verziót. Ez az új sorozat első stabil kiadása, nagyjából egy hónappal az első béta után.
Ahogy a béta érkezésekor már írtuk, az egyik legnagyobb változás az átállás Qt 5-ről Qt 6-ra. A Linux-felhasználók számára fontos újdonság az Auto-Type támogatás Wayland alatt az XDG Desktop Portals segítségével, valamint az új, Polkitet használó Quick Unlock funkció.
Hasznos újdonság a távoli adatbázis-szinkronizálás és -importálás külső eszközökkel. A billentyűparancsok mostantól testre szabhatók, az integrált SSH Agent pedig közvetlenül tud RSA-, ECDSA- és Ed25519-kulcsokat generálni.
A stabil kiadás egy kísérleti AArch64 AppImage-et is hoz Linuxra, így már ARM64 rendszereken is elérhető. A AppImage felhasználói kevesebb TLS-hibával találkoznak weboldalak faviconjainak letöltésekor vagy frissítések keresésekor, a béta óta elvégzett fejlesztéseknek köszönhetően.
A többi, utolsó pillanatban bekerült javítás egy vágólap-törlési hibát orvosol Wayland alatt, és megold több problémát a natív Windows ARM64 buildeknél. A Windows rendszergazdák mostantól Csoportházirenddel is kikényszeríthetnek bizonyos alkalmazásbeállításokat.
Biztonsági szempontból a KeePassXC 2.8 öt sebezhetőség javítását tartalmazza, amelyek a 2.7.x és korábbi verziókat érintik. Ide tartoznak memóriabiztonsági hibák régi KDB adatbázisok importálásakor, két böngészőintegrációs probléma, valamint egy, a Pageanttel megosztott SSH-kulcsokhoz kapcsolódó, Windows-specifikus hiba.
Az egyik sebezhetőséget CVE-2026-69150 azonosítóval követik, a másik négy még vár CVE-azonosítóra. A fejlesztők szerint mind az öt alacsony vagy közepes súlyosságú, és egyik sem érinti a KeePassXC alapvető kriptográfiai megoldásait vagy jelszókezelő funkcióját. Ennek ellenére erősen javasolják a verziófrissítést.
Érdekesség, hogy a projekt külön kiemelte: egyik sebezhetőség sem AI által generált kódból származik, ugyanakkor AI-alapú elemzés segített a hibák azonosításában.
A fenti változtatásokon túl a kiadás több kisebb fejlesztést is tartalmaz, például jobb AppImage asztali integrációt, kibővített adatbázis-statisztikát, amely már a passkey-ek és TOTP-bejegyzések számát is mutatja, valamint átfogóbb Proton Pass importálást.
Javítja továbbá az alkalmazás lefagyását egy- vagy kétmagos CPU-val rendelkező rendszereken, és több korrekciót hoz a böngészőintegráció, a jelszógenerálás és a Secret Service működése terén.
További részletek az hivatalos bejelentésben és a teljes changelogban olvashatók.
A KeePassXC 2.8 a projekt weboldaláról tölthető le, Linuxra pedig elérhető Flathubon és a hivatalos Ubuntu PPA tárolón keresztül is.