Ez az oldal a közösségért készül.
 Kövess minket máshol is:



 Ha hasznosnak találod, és szeretnéd, hogy folytatódjon, támogasd a munkát


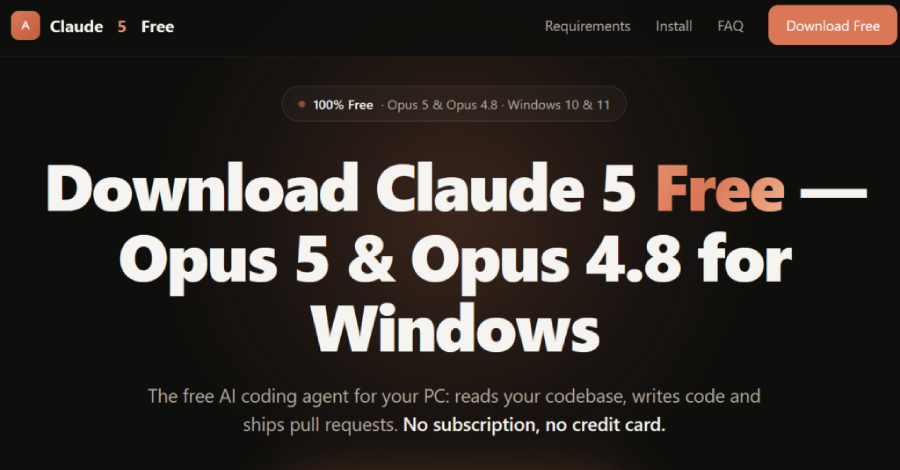
A támadók rosszindulatú loadereket és kriptobányászokat terjesztenek, amelyeket az Anthropic Claude és az OpenAI ChatGPT asztali alkalmazásainak álcáznak. A kampány neve: Yoba.
A tevékenység lényege, hogy hamis GitHub projekteket hoznak létre, amelyek GPT-5.6 Sol, GPT-6 Astra és Claude Opus nevű asztali alkalmazásoknak adják ki magukat, valójában azonban a YobaLoader nevű kártevőcsaládot telepítik.
"A kártevőt valódi, aláírt OpenAI- és Anthropic-végrehajtható fájlok mellé helyezik, így közvetve lehet betölteni. Ezt a módszert DLL sideloadingnak hívják, és gyakran használják a biztonsági védelmek megkerülésére" – írta elemzésében a Check Point Research jelentése.
Hogy növeljék a projektek hitelességét, a támadók GitHub.io oldalakat hoztak létre, ahol részletesen bemutatják a szoftver képességeit. Bár a GitHub projektek népszerűségét nem manipulálják például ghost networkök segítségével, minden jel arra utal, hogy SEO-mérgezési taktikákat vetnek be, hogy a linkek a Google találati listáinak élére kerüljenek.
Néhány az azonosított GitHub oldalak közül:
- GitHub[.]com/gpt-5-6/sol-free-desktop
- gpt-5-6.GitHub[.]io
- GitHub[.]com/gpt-5-6/gpt-5-6.GitHub.io
- GitHub[.]com/gpt-6-astra/gpt-6-astra.GitHub.io
- gpt-6-astra[.]GitHub[.]io
- GitHub[.]com/opus-5-0/opus-5-0.GitHub[.]io
- opus-5-0[.]GitHub[.]io
"Minden egyes repository más e-mail címet használ (edwardcarlsonmkym[@]outlook[.]com, daxschneiderdjuu[@]outlook[.]com és rioprestonlfyx[@]outlook[.]com), és a feltöltő látszólag rendre UTC+4, UTC-4 és UTC+3 időzónában dolgozik" – közölte a Check Point. "Ez az ellentmondás valószínűleg szándékos próbálkozás arra, hogy elrejtsék a támadó tényleges működési időzónáját."
Ezekben a repositorykban ZIP-archívumok találhatók, amelyek többek között két fontos összetevőt tartalmaznak:
- Setup.exe – egy valódi, aláírt OpenAI Codex- vagy Claude-végrehajtható fájl
- winmm.dll – egy rosszindulatú DLL, amelyet az előbbi executable sideloadol
A DLL egy YobaDropper kódnevű dropper, amely ellenőrzőösszeg-ellenőrzést valósít meg: a host executable fájlnév-alapját hash-eli, és összeveti a beégetett "0xE6C2F326" értékkel. Vagyis csak akkor fut tovább, ha "Setup.exe" alatt indítják, és leáll, ha a DLL-t önmagában, sandboxolt környezetben próbálják futtatni.
További elemzésellenes technikák és előzetes ellenőrzések közé tartozik 200 000 darab "Sleep(5500)" hívás, ami összesen 12,73 nap várakozási időt jelent, valamint azoknak a gépeknek a kihagyása, amelyek billentyűzetkiosztása Oroszország, Fehéroroszország, Tádzsikisztán, Örményország, Azerbajdzsán, Grúzia, Kazahsztán, Kirgizisztán, Türkmenisztán vagy Üzbegisztán területéhez tartozik.
A fertőzési folyamatból kizárt nyelvi kiosztások között szerepel a tatár is. Feltűnő viszont, hogy Ukrajna hiányzik a listáról, pedig korábban az ilyen ellenőrzések rendszeres eleme volt.
A YobaDropper saját DLL-sideloading láncot indít, amely a "wmpdmc.exe" és az "ampdui.dll" fájlokból áll. A "wmpdmc.exe"-t a "system32" mappából másolja ki, majd egy új, "WMProcess" nevű könyvtárba helyezi, amelyet a "ProgramData" alatt hoz létre.
Ezután a dropper kicsomagolja és visszafejti a beágyazott payloadot, és az "ampdui.dll"-lel azonos mappába menti. Tartósságot is kiépít: ütemezett feladatot hoz létre, amely a legitim executable indításával tölti be a rosszindulatú payloadot.
A második DLL a YobaLoader. Ugyanazt az anti-sandbox technikát alkalmazza, mint a YobaDropper: csak akkor fut tovább, ha a "wmpdmc.exe" indítja, amit egy beégetett értékkel ("0x552751E3") végzett hash-ellenőrzéssel vizsgál. A loader három fő feladatért felel:
- Letölt egy képfájlt egy Telegram-csatornáról ("t[.]me/yoba_fanclub").
- A kép utolsó 50 bájtját magként használja egy domain generálásához. Ehhez három szótárlista szavaiból és egy 0–999 közötti egész számból domain generation algoritmus (DGA) segítségével állít elő egy címet. Az eredmény egy "melléknév-főnév-ige-számjegy.dedyn[.]io" formátumú domain.
- A Google DNS-over-HTTPS (DoH) API-ját hívja meg, és a felépített domaint bemenetként átadva egy DNS TXT rekordból Base64-kódolt parancsot kér le.
- Visszafejti a választ, és így szerzi meg a linket a következő lépcső payload letöltéséhez ("files.catbox[.]moe/z5zpy9.dat").
„A DoH-szolgáltatásra és általánosan használt fájlmegosztó oldalakra támaszkodva a támadó igyekszik megkerülni a passzív DNS-megfigyelést és egyes átjáróalapú biztonsági védelmeket, így a parancs- és vezérlőforgalom nehezebben különíthető el a hétköznapi felhasználói aktivitástól” – közölte a Check Point.
A letöltött payloadot ezután az "svchost.exe" folyamatba injektálják, így indul el az XMRig kriptobányász.
A jelek szerint az első GitHub tárolót 2026 júliusában hozták létre, de a rosszindulatú kiadásokat csak augusztus végén töltötték fel. Emellett a YobaLoader korai verziói még kizárólag Oroszországot zárták ki a fertőzésből, és kiterjedt anti-debugging és anti-VM ellenőrzéseket tartalmaztak, amelyeket az újabb változatokból már eltávolítottak.
„A Yoba kampány jól mutatja, hogyan használhatnak a támadók megbízható platformokat és az AI-eszközök iránti jelenlegi érdeklődést arra, hogy olyan malware-t terjesszenek, amely első ránézésre hihetőnek és ártalmatlannak tűnik” – fogalmazott a Check Point. „Azzal, hogy a saját kódjukat ismert szoftvernevekkel csomagolják össze, és GitHub-on tárolják, csökkentik annak esélyét, hogy a felhasználók vagy az alapvető biztonsági ellenőrzések azonnal gyanúsnak minősítsék a fájlokat.”