Ez az oldal a közösségért készül.
 Kövess minket máshol is:



 Ha hasznosnak találod, és szeretnéd, hogy folytatódjon, támogasd a munkát


Az internet ma már alapinfrastruktúra: kommunikáció, munka, tanulás, szórakozás, pénzügyek, ügyintézés, vásárlás és közösségi élet – mind ugyanarra a globális hálózatra épül. Sokak számára már nem is különül el élesen az „online” és az „offline” világ: az interneten végzett tevékenységeink közvetlenül hatással vannak a mindennapi életünkre.
Ez a hatalmas digitális ökoszisztéma azonban csak akkor marad egészséges és működőképes, ha a technikai háttér, a felhasználói szokások, az oktatás, a szabályozás és a közösségi normák együtt fejlődnek. Az internet egészsége nem absztrakt fogalom: nagyon is kézzelfoghatóan jelenik meg adatlopásokban, zsarolóvírusokban, szolgáltatáskimaradásokban, adathalászatban, félretájékoztatásban, online zaklatásban, személyazonosság-lopásban, vagy éppen a közösségi tudásbázisok minőségében.
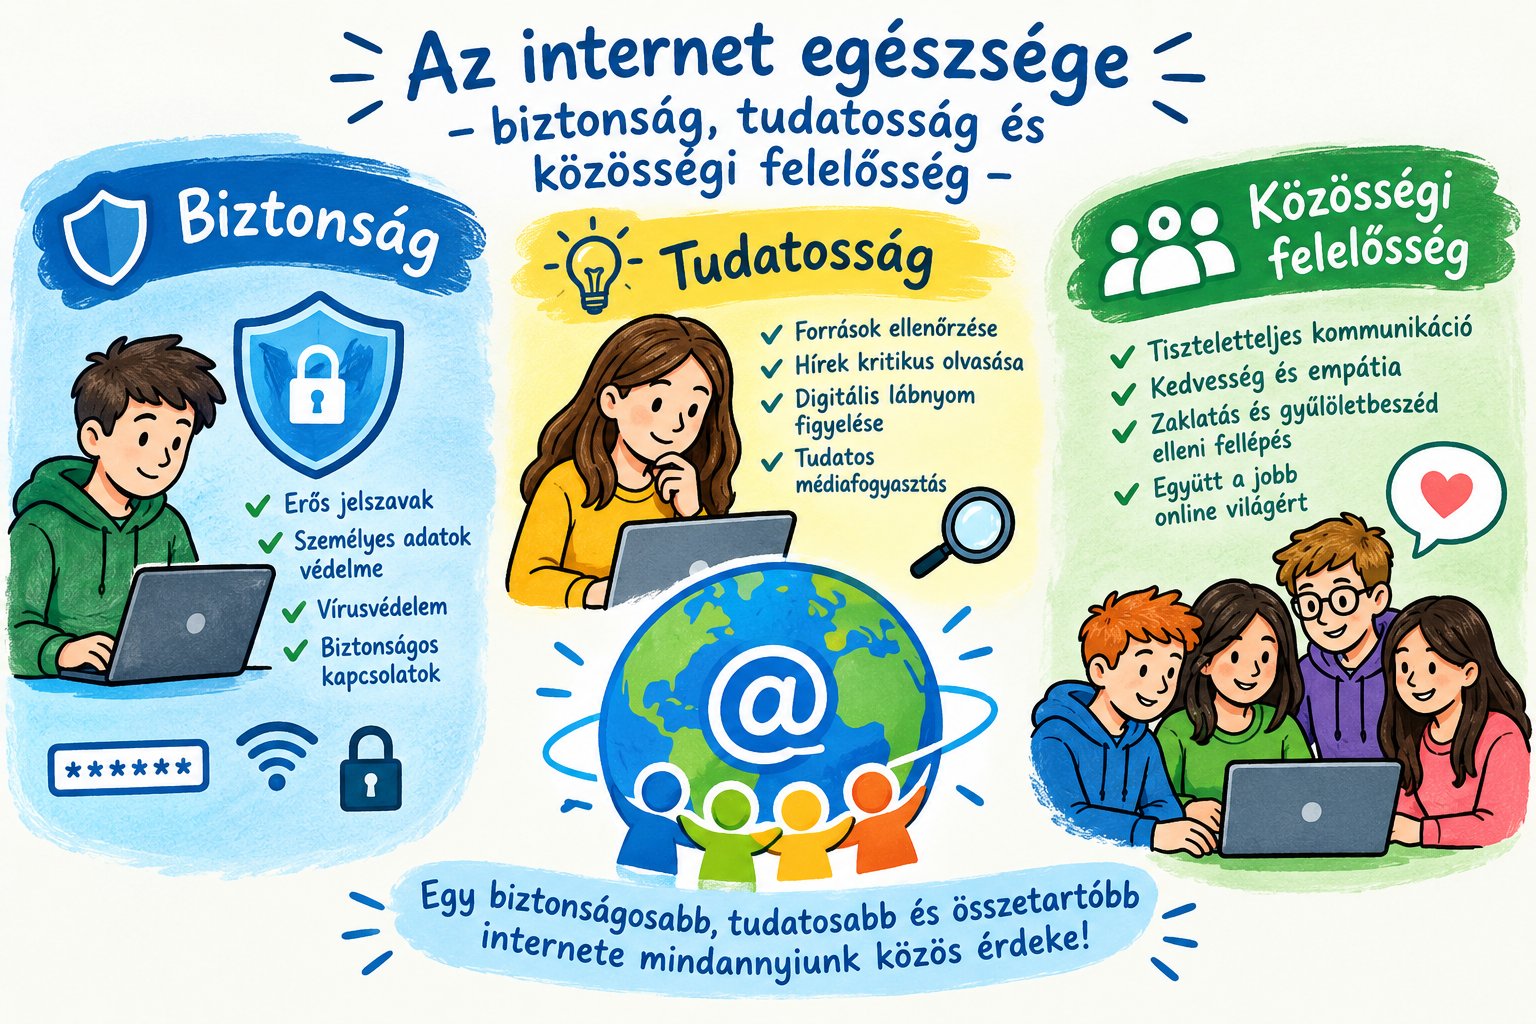
Az internet „egészségét” ezért több szinten kell értelmeznünk. Fontos a hálózat és a szerverek biztonsága, az általunk használt eszközök védelme, a személyes adatok kezelése, a fiókok biztonsága, a tartalmak hitelessége, valamint az is, hogy hogyan viselkedünk egymással a digitális térben.
Korlátlan lehetőségek – korlátlan felelősség?
Az internet rendkívül sok lehetőséget biztosít. Néhány kattintással könyvtárnyi információhoz férhetünk hozzá, kapcsolatba léphetünk a világ másik felén élő emberekkel, online tanfolyamokon vehetünk részt, távolról dolgozhatunk, digitális szolgáltatásokat használhatunk, vagy akár saját tartalmakat készíthetünk és oszthatunk meg.
A lehetőségek azonban felelősséggel és veszélyekkel is járnak.
Mi mindannyian hozzájárulunk az internet állapotához azzal, ahogyan használjuk. Ha ellenőrizetlen híreket osztunk meg, gyenge jelszavakat használunk, gyanús linkekre kattintunk, mások személyes adatait hozzájárulás nélkül továbbítjuk, vagy zaklató módon viselkedünk, akkor nem csupán saját magunkat tesszük ki veszélynek. A digitális környezet egészének minőségét is rontjuk.
A hálózat technikailag sok tekintetben decentralizált, a rajta található tartalmakat és a felhasználói viselkedést azonban emberek, vállalatok, közösségek és algoritmikus rendszerek alakítják. A közösségi média ajánlórendszerei például meghatározhatják, milyen tartalmakkal találkozunk, míg a keresőmotorok és más információs rendszerek azt befolyásolhatják, hogy milyen információt találunk meg könnyen.
A „digitális higiénia” ezért egyszerre jelent:
- technikai biztonságot,
- adatvédelmet,
- tudatos eszközhasználatot,
- kritikus gondolkodást,
- megfelelő jelszó- és fiókkezelést,
- felelős kommunikációt,
- valamint közösségi felelősséget.
Az internet egészsége tehát nem kizárólag informatikai kérdés. Legalább ennyire emberi és társadalmi kérdés is.
Közösségi tudás: Wikipédia, OpenStreetMap és a nyílt adatok ereje
Az internet egyik legnagyobb eredménye, hogy korábban elképzelhetetlen mennyiségű információ vált széles körben hozzáférhetővé. Nem csupán professzionális szervezetek és nagyvállalatok hozhatnak létre tartalmakat: az egyszerű felhasználók is aktív résztvevői lehetnek a tudás létrehozásának.
Jó példa erre a Wikipédia és az OpenStreetMap.
A Wikipédia egy szabadon szerkeszthető online enciklopédia, amelynek tartalmát önkéntesek közössége építi és ellenőrzi. A rendszer egyik fontos sajátossága a változások nyomon követhetősége: a szerkesztések története megtekinthető, a hibás módosítások visszaállíthatók, a vitás kérdéseket pedig a szerkesztők megvitathatják.
A Wikipédia működése jól példázza, hogy egy nagy közösség képes olyan tudásbázist létrehozni, amelyet egyetlen szervezet vagy ember önmagában aligha tudna fenntartani. Ez természetesen nem jelenti azt, hogy minden szócikk automatikusan hibátlan. A Wikipédia használatakor ugyanúgy fontos a források ellenőrzése, különösen tudományos, történelmi, egészségügyi vagy aktuális politikai témák esetén.
Az OpenStreetMap más típusú közösségi projekt. Ez egy szabadon használható, közösség által épített térképadatbázis. A felhasználók utak, épületek, üzletek, buszmegállók, kerékpárutak, turistautak, vízfolyások és számtalan más objektum adatait rögzíthetik és javíthatják.
A térképadatok létrehozásában GPS-nyomvonalak, légifényképek, helyszíni felmérések és helyi ismeretek is szerepet kaphatnak. Az adatbázis különösen érdekes példája annak, hogyan válhat az internet egy közös, folyamatosan épülő információs infrastruktúrává.
Ha van olyan téma, amelyhez értesz, akár te is lehetsz szerkesztő. Ugyanez igaz az OpenStreetMapre is. Nem szükséges rögtön szakértővé válni: a közösségi projektekben fokozatosan lehet megtanulni a szabályokat és az eszközök használatát.
Az OpenStreetMap böngészőből is szerkeszthető, például az iD szerkesztővel, haladóbb felhasználók pedig olyan alkalmazásokat is használhatnak, mint a JOSM.
Érdemes akár a saját környezetedet is megnézni: helyesen szerepel-e a térképen az utca, az épület, a kerékpárút, a buszmegálló vagy egy számodra fontos objektum?
A közösségi projektek minősége közvetlenül függ az aktív, felelősen dolgozó résztvevőktől. Egy internetes közösség akkor erős, ha nem csupán fogyasztjuk a rendelkezésre álló információkat, hanem lehetőség szerint mi magunk is hozzájárulunk azok javításához.
Kritikus gondolkodás: ne hidd el csak azért, mert le van írva
Az internet egyik legnagyobb előnye egyben az egyik legnagyobb problémája is: szinte bárki közzétehet információt. Ez azt jelenti, hogy az interneten található információk között megtalálhatók kiváló minőségű szakmai anyagok, elsődleges források és hiteles hírek, de ugyanúgy tévedések, szándékosan félrevezető tartalmak, manipulációk és kitalált történetek is.
„Nem szabad mindent elhinni, amit az interneten olvasunk!” – ezt a mondást sokan ironikusan Petőfi Sándornak tulajdonítják. A lényeg azonban valóban fontos: a forráskritika alapvető digitális készség.
A félretájékoztatásnak több formája lehet.
Misinformation esetén hamis vagy pontatlan információ terjed, de nem feltétlenül rosszindulatú szándékkal. Például valaki továbboszt egy téves adatot, mert maga is igaznak gondolja.
Disinformation esetén viszont a megtévesztés szándéka is jelen van. Ilyenkor valaki tudatosan készít vagy terjeszt hamis, manipulált vagy félrevezető információt.
Az sem ritka, hogy egy valódi információt helyeznek félrevezető környezetbe. Egy régi fényképet például aktuális eseményként mutatnak be, vagy egy valódi idézetből kihagyják a környezetet, amelyben eredetileg elhangzott.
Mire figyeljünk?
A gyanús tartalom egyik gyakori jellemzője, hogy:
- nincs megjelölve az eredeti forrás,
- ismeretlen vagy megtévesztő domainen, webhelycímen jelenik meg,
- nincs megfelelő impresszum vagy szerzői információ,
- csak egyetlen oldal állít valami rendkívül fontosat,
- erős érzelmi reakciót próbál kiváltani,
- túl szép vagy túl ijesztő ahhoz, hogy igaz legyen,
- sürgető cselekvésre próbál rávenni,
- látványos, de ellenőrizetlen képeket vagy videókat használ,
- az állítás nem egyezik más megbízható források beszámolóival.
Fontos azt is megérteni, hogy a hibás információ nem mindig szándékos hazugság. Lehet egyszerű sajtóhiba, hibás fordítás, félreértelmezett statisztika vagy elavult információ.
A „ki mondja?” kérdése
Egy információ ellenőrzésekor érdemes legalább néhány egyszerű kérdést feltenni:
- Ki írta?
- Mikor jelent meg?
- Mi az eredeti forrás?
- Van-e bizonyíték az állításra?
- Más, egymástól független források is beszámolnak róla?
- Az idézett szakértő valóban létezik és valóban ezt állította?
- A kép vagy videó valóban ahhoz az eseményhez kapcsolódik?
- Nem egy régi hírt mutatnak-e be új eseményként?
A legfontosabb szabály talán az, hogy ne csak azt ellenőrizzük, hogy egy információ megtalálható-e az interneten, hanem azt is, hogy honnan származik.
Mesterséges intelligencia és deepfake: amikor már a bizonyíték sem feltétlenül az, aminek látszik
A digitális tartalmak ellenőrzését az utóbbi években tovább nehezítette a mesterséges intelligencia fejlődése.
Ma már viszonylag könnyen lehet olyan képeket, hangfelvételeket, videókat vagy szövegeket előállítani, amelyek első pillantásra hitelesnek tűnnek. Egy ismert személy arcát vagy hangját is fel lehet használni olyan tartalom létrehozására, amelyhez az illetőnek valójában semmi köze.
Ezeket a technológiákat összefoglalóan gyakran deepfake-eknek nevezzük.
A probléma nem csupán a szórakoztató hamis videókban rejlik. Egy mesterségesen létrehozott hangfelvételt például csalók felhasználhatnak arra, hogy egy hozzátartozónak vagy vezetőnek adják ki magukat. Egy vállalati környezetben akár egy vezető hangját utánzó telefonhívással is megpróbálhatnak pénzügyi műveletet kezdeményezni.
Ezért a digitális bizonyítékokkal kapcsolatban is egyre fontosabb az ellenőrzés.
Ha egy videó, hangfelvétel vagy kép rendkívül fontos állítást bizonyítana, önmagában a fájl megléte már nem feltétlenül elegendő. Meg kell vizsgálni a forrást, a kontextust és lehetőség szerint más, független bizonyítékokat is.
Szociális átverés: amikor téged támadnak, nem a gépedet
Az internet elterjedésével az emberek megtévesztésének módszerei sokkal hatásosabbá és szélesebb körűvé váltak. A technikai sebezhetőségek mellett a támadók előszeretettel használják a szociális mérnökséget (social engineering): az emberi bizalom, kíváncsiság, félelem, kapzsiság vagy segítőkészség kihasználását.
A támadó gyakran nem a számítógépedet próbálja feltörni, hanem téged próbál rávenni valamire.
Adathalászat
A phishing, vagyis adathalászat egyik tipikus formája, amikor egy támadó egy ismert szolgáltató – például bank, futárszolgálat, webáruház vagy online szolgáltatás – nevében küld üzenetet.
A cél lehet:
- jelszó megszerzése,
- bankkártyaadatok megszerzése,
- egyszer használatos hitelesítési kód megszerzése,
- rosszindulatú program telepítése,
- vagy pénz átutaltatása.
A legfontosabb védekezés, hogy ne az üzenetben található linkből induljunk ki automatikusan.
Ha banki szolgáltatást akarunk használni, célszerűbb közvetlenül megnyitni a bank alkalmazását vagy a korábban ellenőrzött webcímet.
Romantikus csalások
A romantikus csalások során a támadó hosszabb idő alatt épít ki bizalmi kapcsolatot az áldozattal. Nem feltétlenül azonnal kér pénzt. Először beszélget, figyelmet ad, együttérzőnek mutatkozik, majd fokozatosan kialakít egy olyan érzelmi helyzetet, amelyben a pénzügyi kérés már hihetőnek tűnik.
A történet lehet utazási probléma, egészségügyi vészhelyzet, elveszett dokumentum, vámfizetés vagy más sürgősnek bemutatott helyzet.
„Örökség”, nyeremény és más csodálatos lehetőségek
Az internetes csalások klasszikus formái közé tartoznak az olyan levelek is, amelyek szerint valaki hatalmas örökséget kapott, nyereményt nyert, vagy egy távoli országban élő személy segítségére van szüksége.
Ha egy ismeretlen személy több millió forintos vagy eurós lehetőséget kínál néhány kattintásért cserébe, érdemes abból kiindulni, hogy valószínűleg nem véletlenül talált meg minket.
A közös pont ezekben a támadásokban az emberi pszichológia kihasználása.
A sürgetés önmagában legyen figyelmeztető jel.
„Azonnal fizess!”
„Ha most nem lépsz, elveszíted a pénzed!”
„Ne szólj senkinek!”
„Add meg a kódot, különben letiltjuk a fiókod!”
Az ilyen mondatok arra szolgálnak, hogy ne legyen időnk nyugodtan gondolkodni.
A legjobb védekezés ezért sokszor egyszerű: álljunk meg, gondolkodjunk, és ellenőrizzük az információt egy másik csatornán.
Eszközeink egészsége: frissítések, kártevők és hamis vírusirtók
Az internet egészsége szempontjából fontos, hogy az általunk használt eszközök mennyire biztonságosak. Számítógépeinket, telefonjainkat és táblagépeinket különböző típusú fenyegetések érhetik.
A kártevők között találhatunk:
- vírusokat,
- trójai programokat,
- kémprogramokat,
- zsarolóprogramokat,
- botnetekhez kapcsolódó programokat,
- böngésző-eltérítőket,
- információlopó programokat,
- olyan műveleteket, amelyek a felhasználó megtévesztésével és közreműködésével végeznek nem kívánt műveleteket.
- valamint olyan alkalmazásokat, amelyek a felhasználó tudta nélkül végeznek nem kívánt műveleteket.
Nem minden támadás igényel azonban látványos „vírust”. Egy ellopott böngésző-munkamenet, egy megszerzett jelszó vagy egy manipulált böngészőbővítmény is komoly problémát okozhat.
Frissítések
Az egyik legfontosabb védekezési módszer a rendszeres frissítés.
A biztonsági frissítések gyakran olyan hibákat javítanak, amelyek segítségével egy támadó jogosulatlan műveleteket hajthatna végre.
Ezért nem csak az operációs rendszert kell frissíteni. Fontos a:
- böngésző,
- PDF-olvasó,
- irodai programcsomag,
- médialejátszó,
- kommunikációs alkalmazás,
- bővítmény,
- illesztőprogram,
- és egyéb rendszerkomponensek
naprakészen tartása is.
Megbízható szoftverforrások
Csak megbízható forrásból telepítsünk programokat. Linuxon ez általában a disztribúció hivatalos csomagtárolóit jelenti. Windows és macOS esetén is célszerű a gyártó vagy az adott platform hivatalos csatornáit előnyben részesíteni.
Különösen veszélyesek lehetnek a „crackelt”, „feltört”, „aktivált” vagy ismeretlen forrásból származó programok. Ezeknél sokszor maga a felhasználó engedélyezi a kártevő futtatását.
Vírusvédelem
A modern operációs rendszerek számos beépített biztonsági mechanizmust tartalmaznak. Ezért nem minden felhasználónak van szüksége külön, harmadik féltől származó vírusirtóra.
A lényeg a megbízható védelem, a friss rendszer, a körültekintő telepítés és a biztonságos felhasználói szokások kombinációja.
A vírusirtó nem helyettesíti a józan észt.
Adatmentés: amikor a legrosszabb történik
A kártevők, különösen a zsarolóprogramok, valamint a hardverhibák és a felhasználói hibák ellen az egyik legfontosabb védelmi vonal a rendszeres és tesztelt biztonsági mentés.
Azért fontos a „tesztelt” szó, mert egy mentés csak akkor ér valamit, ha szükség esetén valóban vissza is tudjuk állítani belőle az adatokat.
Érdemes követni a biztonsági mentések egyik ismert alapelvét, a 3-2-1 szabályt:
- legyen legalább 3 példány az adatokról,
- legalább 2 különböző adathordozón,
- és legalább 1 példány fizikailag elkülönítve.
A fontos adatokról készülhet másolat:
- külső merevlemezre,
- SSD-re,
- NAS-ra,
- felhőbe,
- másik számítógépre,
- vagy ezek kombinációjára.
A gyakoriság az adatok fontosságától függ. Ha naponta dolgozunk egy fontos dokumentumon, annak napi mentése indokolt lehet.
Az offline mentés jelentősége
A zsarolóprogramok egyik problémája, hogy nem feltétlenül csak a számítógép belső lemezét támadják. A folyamatosan csatlakoztatott hálózati vagy külső meghajtókon található adatokat is veszélybe sodorhatják.
Ezért különösen értékes lehet egy olyan mentési példány, amely normál használat közben nincs folyamatosan csatlakoztatva a számítógéphez.
A mentéseket időnként érdemes visszaállítással is ellenőrizni. Ha soha nem próbáltuk ki, hogy egy elveszett fájlt valóban vissza tudunk-e állítani, akkor valójában csak reméljük, hogy van működő mentésünk.
Fizikai biztonság: a hardver is sebezhető
Az internetes biztonságot sokan kizárólag szoftveres problémának tekintik, pedig az eszköz fizikai védelme is fontos.
Ha valaki fizikailag hozzáfér a számítógéphez, bizonyos védelmi rétegeket könnyebben megpróbálhat megkerülni.
Ezért:
- használjunk képernyőzárat,
- hordozható eszközön alkalmazzunk teljes lemeztitkosítást,
- ne hagyjuk felügyelet nélkül feloldott állapotban a számítógépet,
- nyilvános helyen figyeljünk a képernyőn megjelenő érzékeny adatokra,
- és gondoskodjunk a hordozható gép fizikai védelméről.
Linuxon például a LUKS-alapú lemeztitkosítás, Windowson a BitLocker, más platformokon pedig az adott rendszer beépített titkosítási megoldásai jelenthetnek fontos védelmi réteget.
A titkosítás különösen akkor hasznos, ha egy laptopot ellopnak. Ilyenkor a támadónak nem elegendő egyszerűen hozzáférnie a merevlemezhez: a megfelelő kulcs nélkül a rajta található adatokhoz sokkal nehezebben férhet hozzá.
Digitális identitás: fiókok, jelszavak és többfaktoros hitelesítés
A digitális életünkben egyre több értékes adat kapcsolódik a felhasználói fiókjainkhoz.
Egy email-fiók például sokkal többet érhet, mint elsőre gondolnánk. Ha egy támadó megszerzi, jelszó-visszaállításokon keresztül más fiókjainkhoz is hozzáférhet.
Ezért különösen fontos az email-fiók védelme.
Hosszú és egyedi jelszavak
A jelszó egyik legfontosabb tulajdonsága a hossza, de önmagában a karaktertípusok keverése nem minden.
Egy hosszú, kiszámítható jelszó sem feltétlenül jó, ha például egy könnyen kitalálható mondatból vagy személyes adatokból áll.
A legjobb megoldás sok esetben egy jelszókezelő által generált, véletlenszerű, hosszú és egyedi jelszó.
A legfontosabb szabály:
ne használjuk ugyanazt a jelszót több fontos szolgáltatásban.
Ha egy szolgáltatás adatbázisa kiszivárog, a támadók megpróbálhatják ugyanazt az email–jelszó párost más weboldalakon is. Ezt nevezzük credential stuffingnak.
Jelszókezelők
A sok különböző jelszó megjegyzése emberileg nehéz. Ezért hasznos a jelszókezelő.
A jelszókezelő lehet:
- különálló alkalmazás,
- böngészőbe épített megoldás,
- vagy operációs rendszerhez kapcsolódó jelszókezelő.
A lényeg, hogy a jelszókezelőhöz tartozó fő hozzáférést erős hitelesítéssel védjük.
Többfaktoros hitelesítés
A kétfaktoros vagy többfaktoros hitelesítés újabb védelmi réteget ad.
A jelszó ilyenkor önmagában nem elegendő a belépéshez. A rendszer kérhet például:
- hitelesítő alkalmazás által generált kódot,
- biztonsági kulcsot,
- biometrikus azonosítást,
- vagy második eszközön történő jóváhagyást.
Ahol elérhető, érdemes bekapcsolni a többfaktoros hitelesítést.
A különösen érzékeny fiókoknál – például elsődleges email-fiók, felhőszolgáltatás vagy pénzügyi szolgáltatás – ennek különösen nagy jelentősége van.
Passkey: a jelszavak utáni világ
A digitális hitelesítés egyik fontos iránya a passkey, vagyis a jelszó nélküli, kriptográfiai alapú hitelesítés. A passkey használatakor nem egy hagyományos jelszót kell megjegyezni és begépelni. A hitelesítés mögött kriptográfiai kulcspár áll, amelynek titkos része az adott eszközön marad.
A felhasználó gyakran biometrikus azonosítással, PIN-kóddal vagy az eszköz más biztonsági mechanizmusával hagyja jóvá a belépést.
Ez azért érdekes, mert a klasszikus jelszavaknál jelentős probléma az adathalászat. A passkey-alapú rendszereket úgy tervezték, hogy a hitelesítés sokkal kevésbé legyen egyszerűen átadható egy hamis weboldalnak.
A jövőben ezért elképzelhető, hogy a jelszavak szerepe fokozatosan csökken.
Személyes adatok: nem minden információt kell megosztani
Az adatvédelem nem azt jelenti, hogy az internet használata közben semmilyen információt nem osztunk meg. Inkább azt jelenti, hogy tudatosan döntünk arról, milyen adatot, kivel és milyen célból osztunk meg.
Érdemes megfontolni, hogy valóban szükséges-e nyilvánosan közzétenni:
- pontos lakóhelyet,
- telefonszámot,
- magán-email-címet,
- születési adatokat,
- napi rutinunkat,
- utazási terveinket,
- jelenlegi tartózkodási helyünket, különösen akkor, ha elutaztunk otthonról.
- munkahelyi információkat,
- gyermekekre vonatkozó adatokat, fotókat,
- saját fotókat,
- vagy más érzékeny információt.
A közösségi médiában megosztott adatok összeilleszthetők. Egyetlen fénykép talán nem jelent problémát, de több évnyi bejegyzésből egy idegen meglepően részletes képet alkothat rólunk.
A digitális lábnyom ezért fontos fogalom.
Amit ma közzéteszünk, azt évekkel később is megtalálhatják.
Sütik, követés és reklámok: hogyan követhető a felhasználó?
Az internetes szolgáltatások jelentős része valamilyen formában követi a felhasználói tevékenységet. Ennek lehetnek technikai, kényelmi vagy üzleti okai.
A sütik például használhatók bejelentkezési munkamenetek fenntartására, kosár tartalmának tárolására vagy felhasználói beállítások megőrzésére.
A követés azonban ennél összetettebb is lehet. A webhelyek és hirdetési rendszerek különféle jelekből próbálhatják meghatározni, hogy milyen tartalmak érdekelhetnek bennünket.
A felhasználó szempontjából érdemes:
- átgondolni az alkalmazások engedélykéréseit,
- korlátozni a szükségtelen böngészőkövetést,
- rendszeresen átnézni a fiókok adatvédelmi beállításait,
- eltávolítani a nem használt böngészőbővítményeket,
- és csak olyan alkalmazásnak hozzáférést adni, amelynek erre valóban szüksége van.
A „mindent engedélyezek” gomb gyors, de nem mindig tudatos döntés.
Nyilvános Wi-Fi: kényelmes, de nem automatikusan biztonságos
Repülőtereken, szállodákban, kávézókban, könyvtárakban és más nyilvános helyeken gyakran használunk Wi-Fi hálózatokat.
A modern titkosított webes kapcsolatok sok támadási lehetőséget csökkentenek, de ettől még nem minden nyilvános hálózat megbízható.
Fontos szabály, hogy érzékeny műveleteknél ne csak a hálózat nevére hagyatkozzunk. Egy támadó akár megtévesztő nevű hálózatot is létrehozhat.
Nyilvános környezetben különösen fontos:
- a HTTPS használata,
- az eszköz frissítése,
- a megosztási funkciók korlátozása,
- az automatikus Wi-Fi-csatlakozás átgondolása,
- és érzékeny műveleteknél megbízható hálózat használata.
Okoseszközök és az IoT világa
Az internet már nem csak számítógépeket és telefonokat kapcsol össze.
Internethez csatlakozik például:
- televízió,
- okosóra,
- kamera,
- nyomtató,
- router,
- világításvezérlő,
- termosztát,
- robotporszívó,
- különféle háztartási gépek.
Ezt a területet gyakran Internet of Thingsnek, röviden IoT-nak nevezik.
Az IoT egyik problémája, hogy az eszközök sokszor hosszú ideig működnek, miközben a gyártó frissítési támogatása korlátozott lehet.
Egy okoseszköz vásárlásakor ezért nem csak azt kellene megkérdezni, hogy mit tud, hanem azt is:
Meddig kap biztonsági frissítéseket?
Érdemes megváltoztatni a gyári jelszavakat, frissíteni a firmware-t, és lehetőség szerint külön hálózati környezetbe helyezni a kevésbé megbízható okoseszközöket.
Az otthoni router: a hálózat kapuja
A router az otthoni hálózat egyik legfontosabb eszköze. Ha nincs megfelelően beállítva, az internetre csatlakozó összes eszköz biztonságát befolyásolhatja.
Érdemes:
- megváltoztatni a gyári adminisztrátori jelszót,
- frissíteni a router firmware-ét,
- korszerű Wi-Fi-titkosítást használni,
- kikapcsolni a szükségtelen távoli adminisztrációt,
- ellenőrizni, milyen eszközök csatlakoznak a hálózathoz,
- és lehetőség szerint külön hálózatra helyezni a vendégeket vagy kevésbé megbízható IoT-eszközöket.
A routert sokan egyszer beállítják, majd évekre elfelejtik. Ez azonban biztonsági kockázatot jelenthet.
Amennyiben egy otthoni szolgáltatást (például biztonsági rendszerek kameraképe) az interneten kívánjuk elérhetővé tenni, az soha sem közvetlenül tegyük elérhetővé, hanem minden ilyen szolgáltatást virtuális magánhálózaton (VPN - Virtual Private Network) keresztűl kell elérhetővé tenni, a megadott személyeknek, évenként többször cserélt erős titkosítókulcs és jelszó használata mellett.
Online zaklatás és digitális kommunikáció
Az internet egészsége nem csupán technikai kérdés. Fontos az is, hogyan bánunk egymással.
Az online kommunikáció egyik sajátossága, hogy könnyebb lehet olyan dolgokat leírni, amelyeket személyesen nem mondanánk ki. A másik ember arckifejezését és azonnali reakcióját sem látjuk.
Ez megkönnyítheti:
- a sértegetést,
- a zaklatást,
- a fenyegetést,
- a megszégyenítést,
- a személyes adatok közzétételét,
- vagy a csoportos kiközösítést.
Az internet egészségéhez ezért hozzátartozik a kulturált kommunikáció is.
Nem kell minden véleménnyel egyetértenünk, de ettől még nem szükséges személyesen megtámadnunk azt, aki mást gondol.
Különösen fontos a fiatalok digitális nevelése. Nem elegendő megtanítani őket arra, hogyan kell egy alkalmazást használni. Azt is meg kell tanulniuk, hogyan kezeljék a konfliktusokat, hogyan ismerjék fel a manipulációt, és mit tegyenek, ha zaklatás áldozatává válnak.
Digitális akadálymentesség: az internet mindenkinek szól
Az internet akkor tekinthető valóban közösségi infrastruktúrának, ha nem csak a technikailag és fizikailag kedvező helyzetben lévő emberek számára használható.
Fontos kérdés az akadálymentesség.
Egy jól elkészített weboldal például:
- billentyűzettel is navigálható,
- megfelelő kontrasztot biztosít,
- képeihez alternatív szöveget használ,
- képernyőolvasókkal is használható,
- érthető nyelven fogalmaz,
- és mobil eszközökön is megfelelően működik.
Az akadálymentesség nem kizárólag a fogyatékossággal élők számára fontos. Jó kontraszt, világos navigáció és érthető szöveg mindenki számára előnyös.
Digitális függőség és figyelemgazdaság
Az internetes szolgáltatások jelentős része verseng a figyelmünkért.
Az értesítések, végtelen görgetés, automatikusan induló videók, ajánlórendszerek és jutalmazó mechanizmusok mind arra ösztönözhetnek, hogy hosszabb ideig maradjunk egy szolgáltatásban.
Ez önmagában nem jelenti azt, hogy minden közösségi média vagy online játék káros. A probléma akkor jelentkezik, amikor a digitális eszközhasználat elveszi az időt az alvástól, munkától, tanulástól, mozgástól vagy személyes kapcsolatoktól.
Hasznos lehet:
- kikapcsolni a nem szükséges értesítéseket,
- időkorlátokat beállítani,
- bizonyos alkalmazásokat nem használni lefekvés előtt,
- rendszeresen digitális szünetet tartani,
- és tudatosítani, hogy nem kötelező minden értesítésre azonnal reagálni.
A digitális higiénia egyik fontos része annak felismerése, hogy a figyelmünk is erőforrás.
Gyakorlati tanulságok Linux Mint és más desktop rendszerek felhasználóinak
Linux Mint vagy más Linux-disztribúció használata önmagában nem véd meg minden fenyegetéstől. Bizonyos kártevők kevésbé gyakoriak lehetnek Linux desktop környezetben, de a böngészőn keresztüli támadások, adathalászat, jelszólopás, rosszindulatú weboldalak és félretájékoztatás platformfüggetlen problémák.
Linux felhasználóként érdemes:
- rendszeresen futtatni a disztribúció frissítéskezelőjét,
- a hivatalos tárolókat előnyben részesíteni,
- ismeretlen külső csomagforrásokat csak indokolt esetben használni,
- a teljes lemezt titkosítani hordozható gépen,
- megfelelő jogosultságokat használni,
- kerülni a felesleges root jogosultságot,
- rendszeresen menteni az adatokat,
- biztonságos böngészőt és megbízható bővítményeket használni,
- valamint a jelszavakat és 2FA-beállításokat minden platformon komolyan venni.
A Linux egyik nagy előnye, hogy a nyílt forráskódú ökoszisztéma sok komponense széles körben ellenőrizhető és fejleszthető. Ez azonban nem jelenti azt, hogy minden nyílt forráskódú program automatikusan biztonságos. A nyílt forráskód nem egyenlő a hibátlansággal.
Vállalati környezet: a biztonság nem egy ember feladata
Munkahelyen az internetbiztonság még összetettebb.
Egy vállalat esetében nem elegendő, ha az informatikus mindent jól beállít. A biztonság része az alkalmazottak tudatossága is.
Fontos lehet:
- a többfaktoros hitelesítés,
- a jogosultságok minimalizálása,
- a rendszeres frissítés,
- a naplózás,
- a biztonsági mentés,
- a hálózati szegmentáció,
- a végpontvédelem,
- a dolgozók oktatása,
- valamint a biztonsági incidensek megfelelő kezelése.
Különösen fontos az úgynevezett legkisebb jogosultság elve. Egy felhasználónak csak annyi hozzáférést célszerű adni, amennyire a munkájához ténylegesen szüksége van.
Ha egy felhasználói fiók kompromittálódik, így kisebb lehet a támadó mozgástere.
Mi történik, ha mégis megtörténik a baj?
A biztonság egyik fontos része annak elfogadása, hogy tökéletes védelem nem létezik.
Előbb-utóbb történhet:
- elveszett telefon,
- feltört email-fiók,
- ellopott laptop,
- zsarolóprogram-fertőzés,
- adathalász belépés,
- tévesen törölt fájl,
- vagy más biztonsági incidens.
Ilyenkor az első szabály: ne essünk pánikba, és ne rontsunk tovább a helyzeten.
Ha például gyanítjuk, hogy egy fiókot feltörtek, érdemes megbízható eszközről megváltoztatni a jelszót, megszüntetni az ismeretlen munkameneteket, ellenőrizni a helyreállítási beállításokat és bekapcsolni a többfaktoros hitelesítést.
Ha pénzügyi csalás történt, minél hamarabb fel kell venni a kapcsolatot a pénzügyi szolgáltatóval.
Ha egy gépen kártevőfertőzés gyanúja merül fel, nem célszerű ugyanarról a potenciálisan kompromittált eszközről további érzékeny bejelentkezéseket végrehajtani.
A gyors és átgondolt reakció sok esetben jelentősen csökkentheti a kárt.
Jövőbeli irányok: biztonság alapértelmezés szerint
Az internet egészségének jövője nagyban függ attól, mennyire sikerül a biztonságot és a tudatosságot „alapértelmezetté” tenni.
A technológia ebbe az irányba halad. Egyre több rendszer alkalmaz erősebb hitelesítést, titkosítást, alkalmazás-izolációt, jogosultságkezelést és automatikus frissítést.
A jövőben várhatóan még fontosabbá válik:
- a jelszó nélküli hitelesítés,
- a hardveres biztonsági kulcsok használata,
- az alkalmazások elkülönítése,
- a végpontok automatikus védelme,
- a biztonságos szoftverfejlesztés,
- az automatizált sérülékenység-felderítés,
- valamint a mesterséges intelligencia felelős használata.
A támadók természetesen szintén fejlődnek.
A mesterséges intelligencia segítségével egyre meggyőzőbb adathalász üzenetek készülhetnek, automatizálható a csalások egy része, és könnyebbé válhatnak a személyre szabott támadások.
Ez azt jelenti, hogy a jövő internetfelhasználójának nem feltétlenül több technikai tudásra lesz szüksége, hanem jobb döntési képességre is.
Internetes egészségügyi ellenőrzőlista
Az alábbi rövid ellenőrzőlista segítségével bárki áttekintheti saját digitális biztonságát.
Fiókok
- Minden szolgáltatáshoz egyedi jelszót használok.
- Használok jelszókezelőt.
- A fontos fiókjaimon be van kapcsolva a többfaktoros hitelesítés.
- Az elsődleges email-fiókom különösen erősen védett.
- Ellenőriztem a helyreállítási email-címet és telefonszámot.
Eszközök
- Az operációs rendszerem naprakész.
- A böngészőm friss.
- A fontos alkalmazások frissítve vannak.
- Használok képernyőzárat.
- Hordozható eszközön titkosított a háttértár.
Adatok
- A fontos fájlokról van biztonsági mentésem legalább még két helyen.
- Legalább egy mentés fizikailag elkülönül.
- Kipróbáltam már az adatok visszaállítását.
- Tudom, hol vannak a legfontosabb dokumentumaim.
Internetes kommunikáció
- Nem kattintok automatikusan emailben kapott linkekre.
- Ellenőrzöm a webcímet.
- Nem adok meg jelszót vagy hitelesítési kódot telefonon egy ismeretlen személynek.
- Gyanús híreket több forrásból ellenőrzök.
- Nem osztok tovább ellenőrizetlen információt.
Adatvédelem
- Átnéztem a közösségi média adatvédelmi beállításait.
- Nem osztok meg szükségtelenül érzékeny személyes adatokat.
- Felülvizsgálom az alkalmazások engedélyeit.
- Törlöm a nem használt alkalmazásokat és böngészőbővítményeket.
Összegzés
Az internet egészsége nem egyetlen vírusirtó programon, tűzfalon vagy biztonsági beállításon múlik.
Egy valóban egészséges digitális környezethez több tényező együttműködése szükséges. Szükség van biztonságos technológiákra, rendszeresen frissített eszközökre, megbízható szolgáltatásokra, megfelelő adatvédelemre, kritikus gondolkodásra, digitális oktatásra és felelős felhasználói magatartásra.
Fontos megérteni, hogy a biztonság nem egyszer elvégzendő feladat. Nem úgy működik, hogy egyszer beállítjuk a számítógépet, telepítünk egy vírusirtót, majd többé nincs vele dolgunk.
A digitális környezet folyamatosan változik.
Új alkalmazások, új eszközök, új csalási módszerek, új támadások és új kommunikációs platformok jelennek meg. Ugyanakkor új védekezési lehetőségek is születnek.
Az internet egészségének fenntartásában ezért mindenkinek van szerepe.
A fejlesztőknek biztonságos szoftvereket kell készíteniük. A szolgáltatóknak felelősen kell kezelniük a felhasználói adatokat. A rendszergazdáknak megfelelően kell konfigurálniuk a rendszereket. Az oktatásnak fel kell készítenie az embereket a digitális világ kihívásaira. A felhasználóknak pedig meg kell tanulniuk felismerni a kockázatokat.
Ugyanilyen fontos, hogy az interneten ne csak technikailag, hanem emberileg is felelősen viselkedjünk.
Ne terjesszünk tudatosan hamis információt. Ne zaklassunk másokat. Ne használjuk fel mások személyes adatait hozzájárulás nélkül. Ne tekintsük természetesnek, hogy minden online tartalom igaz. És ne felejtsük el, hogy a képernyő másik oldalán is egy ember ül.
Az internet ugyanis nem csupán számítógépek, kábelek, adatközpontok, szerverek és protokollok összessége. Az internetet végső soron az emberek teszik azzá, amilyen.
A technikai védelem, a közösségi szabályok, a nyílt tudás, a kritikus gondolkodás és az egyéni felelősség együtt adhat esélyt arra, hogy a hálózat hosszú távon is a szabad információáramlás, az együttműködés, a tanulás és a kreativitás eszköze maradjon.
Az internet egészsége tehát nem valami távoli, informatikusokra tartozó probléma.
Minden alkalommal teszünk érte – vagy ellene –, amikor használjuk.