Ez az oldal a közösségért készül.
 Kövess minket máshol is:



 Ha hasznosnak találod, és szeretnéd, hogy folytatódjon, támogasd a munkát


Egy MikroTik hálózati eszközöket célzó kártevő vizsgálata során egy kevéssé elterjedt TILE-Gx processzorarchitektúrára fejlesztett backdoor-t azonosítottak. A Tessera nevű kártevő fájlátvitelre, parancsok távoli végrehajtására és titkosított kommunikációra is képes.
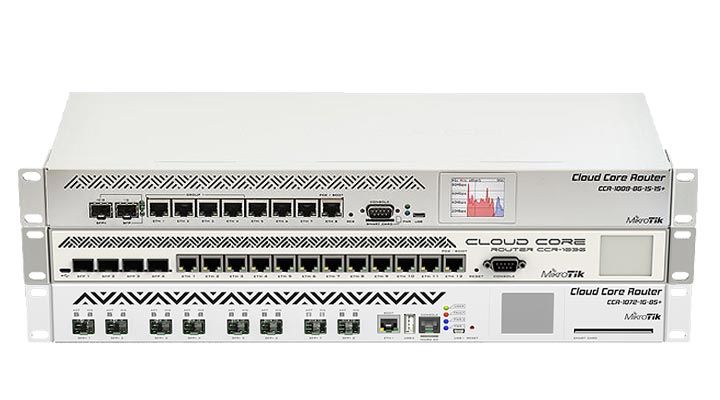
A vizsgálat egy olyan kártevőmintából indult ki, amelyet az elemzés időpontjában a víruskereső motorok nem ismertek fel. A minta a MikroTik CCR1000-es sorozatú routereit célozza. Ezeket az eszközöket elsősorban adatközpontok, tárhelyszolgáltatók és internetszolgáltatók használhatják. A sorozat egyes modelljei a Tilera által fejlesztett TILE-Gx processzorokra épülnek, amelyek gyártása 2022-re megszűnt.
A TILE-Gx egy sokmagos processzorokhoz tervezett architektúra, amely a VLIW (Very Long Instruction Word) megközelítést alkalmazza, több művelet egyetlen utasításcsomagban szerepelhet, és párhuzamosan hajtható végre. A kártevő visszafejtését nehezítette, hogy a Cisco Talos által 2019-ben készített, TILE-Gx-támogatást biztosító IDA-bővítmény már nem működött megfelelően. A kutatónak ezért saját bővítményt kellett készítenie az IDA Pro elemzőprogramhoz.
Többlépcsős betöltési folyamat
A vizsgált mintában három fájl vesz részt a kártevő betöltési folyamatában. Az elemzés az init[.]so nevű komponenssel kezdődik, amely a lánc első azonosított eleme. A kutató nem tudta megállapítani, hogy ez a fájl pontosan hol található a fertőzött eszközön, illetve milyen módon kerül oda. Felvetette egy sérülékenység kihasználásának lehetőségét, de erre nem talált közvetlen bizonyítékot.
A következő komponens dekódolja a szükséges adatokat, majd a beépített XZ-dekódoló segítségével kibont egy további fájlt a RAM-hoz kapcsolódó ideiglenes könyvtárba. A folyamat során a kártevő háttérfolyamatként indítja el magát, és eltávolít bizonyos fájlokat. A kutató nem tudta megállapítani egyértelműen, hogy a Tessera önállóan gondoskodik-e a fertőzött eszközön való tartós jelenlétéről, vagy ehhez egy másik komponensre támaszkodik.
A kártevő további indítási műveleteket is végez, többek között szimbolikus hivatkozást hoz létre önmagára. A konfigurációját szintén dekódolással állítja helyre, mielőtt megkezdené a vezérlőszerverrel folytatott kommunikációt.
Titkosított kommunikáció és távoli vezérlés
A Tessera saját TLS-megvalósítást alkalmaz a vezérlőszerverével folytatott kommunikációhoz. Bár a 443-as portot használja, a TLS-kapcsolaton belül nem HTTPS-protokollal kommunikál, hanem egy egyedi protokollt alkalmaz. A parancsok fogadása előtt külön, előre megosztott kulcsra épülő hitelesítést végez.
A TLS-megvalósítás több fontos biztonsági ellenőrzést is mellőz. Nem ellenőrzi megfelelően a szerver tanúsítványláncát, a gazdagép nevét, a tanúsítvány aláírását és érvényességi idejét. Ez a működés arra utal, hogy a kártevőt egy meghatározott kommunikációs környezethez tervezték.
Sikeres hitelesítés után az operátor tizenegy különböző parancsot használhat. Ezek többek között fájlok kétirányú átvitelét, folyamatok futtatását és azok kimenetének rögzítését, fájlrendszer-metaadatok lekérdezését, ellenőrzőösszegek számítását, valamint a munkamenetek kezelését és a kártevő frissítését teszik lehetővé.
Ha a Tessera hosszabb időn keresztül nem képes megfelelően kommunikálni a vezérlőszerverrel, végül leáll, és eltávolítja a működéséhez használt fájlokat. A vizsgált minta konfigurációja alapján ez a folyamat hozzávetőleg három hét sikertelen működés után következhet be.
Aktív vezérlőszerver, ismeretlen támadók
A kutató által vizsgált konfiguráció egyetlen C2-címet tartalmazott. A kutató az elemzés során azt tapasztalta, hogy a végpont még aktív volt, és a kártevő kommunikációs protokolljának egy részét is sikerült végrehajtania. A további adatforgalom visszafejtéséhez azonban nem állt rendelkezésére minden szükséges információ.
A szerver által használt önaláírt tanúsítvány ujjlenyomata 2024 augusztusa és 2026 októbere között tizenkét IP-címen is megjelent. Ez összefüggő infrastruktúrára utalhat, de a további végpontok szerepe nem tisztázott. A tanúsítvány 2019-es kezdő érvényességi dátuma alapján a kapcsolódó tevékenység régebbre is visszanyúlhat, ez azonban önmagában nem bizonyítja, hogy a Tessera már akkor jelen volt. A kutató nem talált olyan bizonyítékot, amely alapján azonosítani lehetne a támadók kilétét. A kártevő működését a közelmúltban jelentett MikroTik-támadásokkal sem tudta egyértelműen összekapcsolni.
A natív kód sértetlenségének vizsgálata is fontos
Az eset rámutat arra, hogy a hálózati eszközök biztonsági vizsgálatakor nem elegendő kizárólag a felhasználói fiókokat, a szkripteket és az ütemezett feladatokat ellenőrizni. A háttérben futó natív kód sértetlenségét is vizsgálni kell, különösen olyan környezetekben, ahol a szokatlan processzorarchitektúra megnehezíti a kártevők elemzését.
(forrás)