Ez az oldal a közösségért készül.
 Kövess minket máshol is:



 Ha hasznosnak találod, és szeretnéd, hogy folytatódjon, támogasd a munkát


A Canonical megváltoztatja, hogyan adja ki a Ubuntu kernel frissítéseit: új stratégiát vezet be, hogy a CVE-javítások gyorsabban eljussanak a felhasználókhoz, anélkül hogy visszafogná a tesztelést.
A cég lecseréli a jelenlegi rendszert, amelyben a négyhetes, általános kernel SRU ciklusok és a kéthetes biztonsági ciklusok keverednek, és egységes, kéthetes kiadási folyamatot vezet be. Mivel ezek a ciklusok átfedik egymást, a Ubuntu gyakorlatilag hetente kap új kernel kiadást.
Fontos, hogy ez nem jelenti azt, hogy a Canonical a teljes kernel tesztelési folyamatot hét napra rövidítené. Minden héten indul egy új, kéthetes ciklus, így az egyik kernel már a végső tesztelési szakaszban jár, miközben a következőt már előkészítik.
Az első héten a Canonical integrálja a javítócsomagokat, előkészíti a csomagokat, elvégzi a buildeket, és lefuttatja a kezdeti smoke teszteket. A kernel jelölteket ezután közzéteszik a Ubuntu -proposed tárolójában.
A második hét a tanúsításra, az integrációs és regressziós tesztelésre összpontosít, mielőtt a kernel eljut a felhasználókhoz.
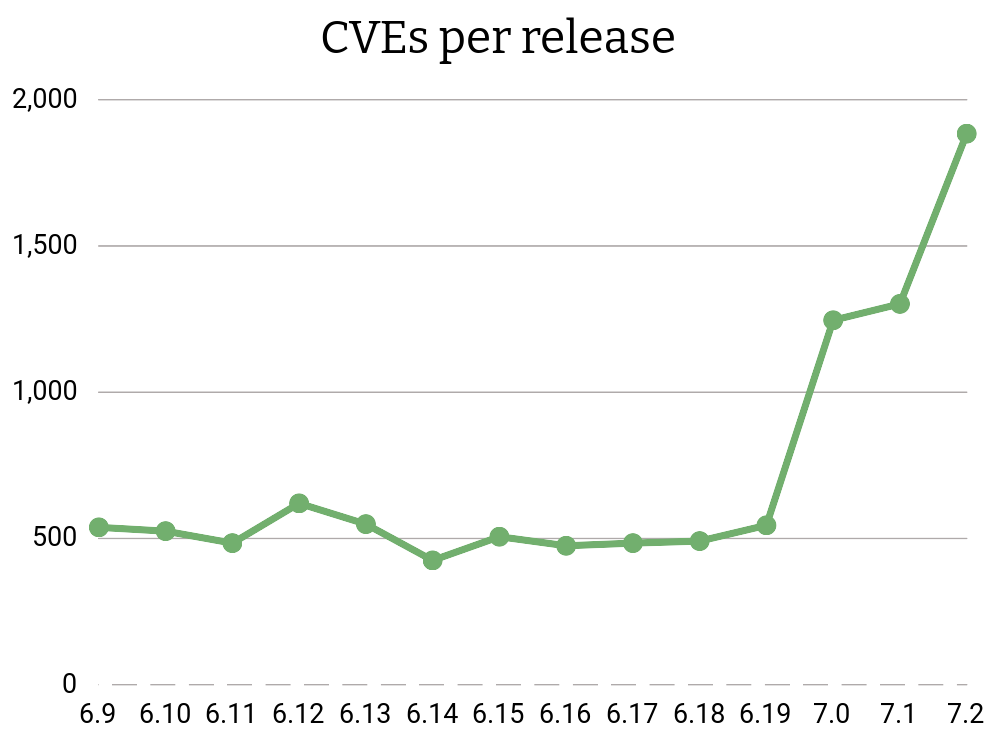
A változtatás fő oka a Linux kernel CVE-k növekvő száma. A Canonical szerint az automatizált sebezhetőség-felderítés, köztük az MI-vel támogatott eszközök, korábbinál több problémát tár fel.
Ezzel párhuzamosan az is jelentősen növelte a CVE-azonosítót kapó sebezhetőségek számát, hogy a Linux kernel projekt CVE Numbering Authority szerepet kapott. Így sok olyan hibát is CVE-ként tartanak nyilván, amelyeket korábban valószínűleg nem soroltak volna ide.
Azoknak a felhasználóknak és szervezeteknek, akiknek korábban van szükségük javításokra, a kernel jelöltek továbbra is elérhetők maradnak a -proposed tárolón keresztül, még a teljes tanúsítás előtt. Így a rendszergazdák nagyjából egy héttel a stabil kiadás előtt elkezdhetik a saját tesztelésüket.
Ezen felül a Canonical gyorsabban akar reagálni akkor is, ha egy teljes kernel javítás még nem áll készen. A cég tervei szerint, amikor csak lehetséges, a sebezhetőség nyilvános közzététele után 24–48 órán belül kerülnek ki enyhítő megoldások vagy biztonságos kerülőutak.
Ha nem létezik használható kerülőút, a Canonical addig megerősítési javaslatokat tesz közzé, amíg a megfelelő javítócsomag meg nem érkezik.
További részletekért olvasd el a Canonical bejelentését.