Ez az oldal a közösségért készül.
 Kövess minket máshol is:



 Ha hasznosnak találod, és szeretnéd, hogy folytatódjon, támogasd a munkát


A 3BB, Thaiföld egyik legnagyobb szélessávú szolgáltatója hálózatán belül tevékenykedett egy támadó, és a MeshCentral nevű, legitim menedzsmenteszközzel tartotta fenn a belső gépek távoli irányítását – közölte a Hunt.io biztonsági cég.
A vállalat úgy derítette fel a betörést, hogy megvizsgált egy szervert, amelyet a támadó nyitva hagyott az interneten. Ezen a saját eszközei mellett azoknak a gépeknek a listája is szerepelt, amelyeket már az irányítása alá vont.
A kutatók június 3-án foglalták le a nyitva hagyott szervert, miközben a művelet még zajlott. Az eszközöket egy, a 3BB hálózatán belüli számítógépről futtatták, és az egyik visszaszerzett fájl azt mutatta, hogy a támadó teljes rendszergazdai, úgynevezett root hozzáférést szerzett egy belső szerverhez.
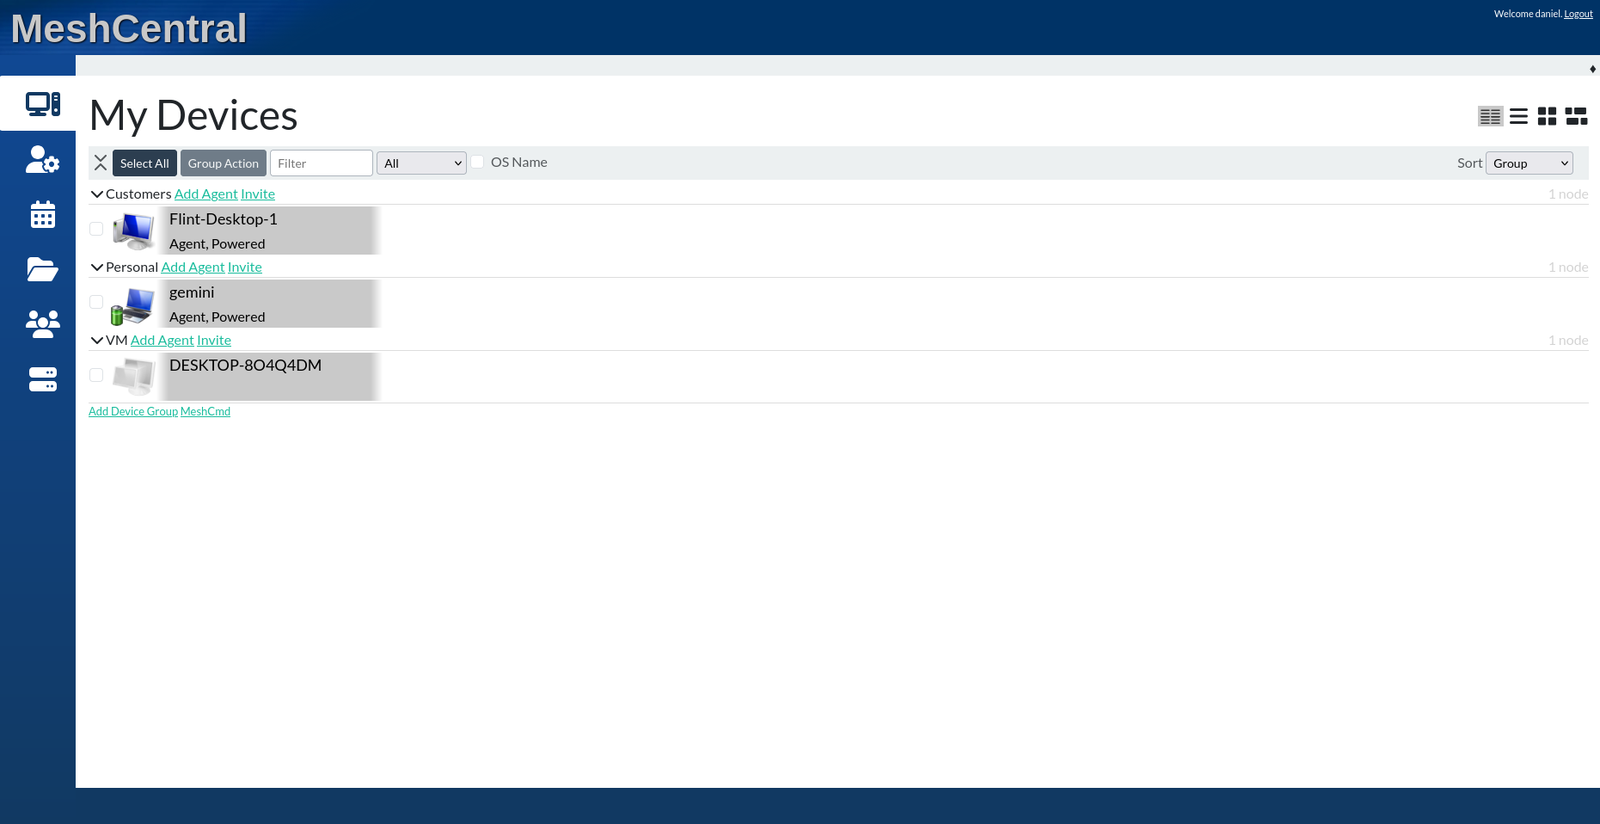
Hogy ezt a hozzáférést tartósan megőrizze, a támadó MeshCentralt telepített. Ezt az ingyenes eszközt az IT-csapatok általában távoli gépmenedzsmentre használják. A visszaállított beállítások szerint azonban rejtett hátsó kapuként konfigurálták, az ügynökök pedig egy, a támadó által üzemeltetett vezérlőszerverhez jelentkeztek be, amely a www.ayuthayatech[.]com címen futott, TH-3BB nevű eszközcsoport alatt.
A támadók egyre gyakrabban élnek vissza az ilyen távoli menedzsmentszoftverekkel, mert megbízhatónak számítanak, és a forgalmuk beleolvad a szokásos rendszergazdai tevékenységbe.
A szerverről visszanyert eszközlista felsorolta azokat a gépeket, amelyeket a támadó MeshCentral-környezetébe bevont. A lista készítésekor több gép is csatlakozva volt, és root jogosultsággal futott rajtuk az ügynök. A kutatók szerint ez azt mutatja, hogy a támadó akkor még aktív rendszergazdai hozzáféréssel rendelkezett.
Egy külön takarító scriptet is írt, amely a naplófájlok törlésére és a többi támadóeszköz eltávolítására szolgált, miközben szándékosan meghagyta a MeshCentral ügynököt, hogy a hozzáférés a takarítás után is megmaradjon.
Miután bejutott a hálózatba, a támadó igyekezett tovább terjeszkedni. A visszaszerzett scriptek több mint 55 belső számítógépen próbáltak jelszavakat eltalálni SSH-n keresztül, vizsgálták a 3BB belső értékesítési portálját az agent.3bb.co[.]th címen, és a feltört gépeken tárolt jelszavakat, adatbázis-belépőket és SSH-kulcsokat kerestek. Más scriptek web shell telepítésére voltak képesek – ezek rejtett weboldalak, amelyek a támadó parancsait futtatják –, illetve SSH-kulcsok hozzáadására, hogy tartalék visszajutási lehetőséget biztosítsanak.
A Hunt.io szerint a támadó fő célpontja a 3BB előfizetői adatbázisa volt. A szerveren talált scripteket úgy írták, hogy kimásolják a cég RADIUS adatbázisait, amelyek a szélessávú előfizetők interneteléréshez használt bejelentkezési adatait tárolják. A bizonyítékok alapján ezeket az adatbázisokat célba vették, de nincs nyoma annak, hogy adatot is kiemeltek volna belőlük.
Ugyanez a szerver egy második célpontra is utalt. Tartalmazott egy érvényes VPN-tanúsítványt a 3BB saját rendszereiből, valamint aktív bejelentkezési munkameneteket a Jasmine hálózat egyes szolgáltatásaihoz. A Jasmine korábban a 3BB része volt, és ma is közös infrastruktúrát használnak. A Hunt.io szerint ez arra utal, hogy a támadó mindkét hálózat ellen dolgozott, bár azt nem erősítették meg, hogy magát a Jasmine-t is feltörték volna.
Nem derült ki, a támadó eredetileg hogyan jutott be a 3BB rendszerébe. A szerveren egy teljes eszközkészletet találtak, amely a 3BB FortiGate SSL-VPN átjáróját, a mail.3bb.co[.]th címen elérhető távoli hozzáférési eszközt vette célba. A csomag tartalmazott egy komplett exploitot a CVE-2024-21762 azonosítójú, súlyos 2024-es Fortinet hibához, amely lehetővé teszi, hogy a támadó bejelentkezés nélkül futtasson kódot az eszközön. A célba vett átjáró olyan firmware-verziót futtatott, amely érintett ebben a hibában.
A Hunt.io azonban nem talált bizonyítékot arra, hogy az exploit ténylegesen működött volna, vagy hogy ezen keresztül jutottak volna be. A FortiGate-re írt eszközök voltak a legkidolgozottabbak, de inkább a támadó képességeit és szándékát mutatják, nem pedig egy ezen az eszközön keresztül végrehajtott, igazolt betörést.
A támadó időközben lezárta a nyitva hagyott könyvtárat. Nem tudni, hogy továbbra is bejut-e a 3BB rendszereibe, mert a rendelkezésre álló bizonyítékok csak a június eleji állapotot írják le, a mostanit nem.
A kutatók közölték, hogy a publikálás előtt értesítették az érintett cégeket és a nemzeti incidenskezelő csapatot a megállapításaikról.
Mit tegyenek a védők?
A visszaszerzett eszközkészlet egyértelműen kijelöli a teendőket azoknak a szervezeteknek, amelyek hasonló peremhálózati eszközöket és hitelesítési rendszereket használnak:
- Telepítsék a javítócsomagot, vagy ellenőrizzék, hogy a FortiGate SSL-VPN eszközök védettek-e a CVE-2024-21762 ellen. A Fortinet közleménye szerint ha azonnal nem tudnak frissíteni, kapcsolják ki az SSL-VPN-t, és önmagában a webes mód letiltása nem jelent érvényes kerülőmegoldást.
- Ellenőrizzék, futnak-e olyan MeshCentral agentek, amelyeket nem ők telepítettek, illetve vannak-e ismeretlen menedzsmentszerverekhez kapcsolódó kapcsolatokat.
- Cseréljék le azokat a hitelesítő adatokat, amelyek kiszivároghattak, például SSH-kulcsokat, adatbázis- és RADIUS-jelszavakat, VPN-tanúsítványokat és alkalmazás-titkokat. Egy frissítés nem távolítja el azokat az agenteket, amelyeket már telepítettek, és nem állítja vissza azokat a jelszavakat, amelyeket már lemásoltak.
- Kutassanak rejtett visszajutási pontok után, például váratlan SUID fájlok, web shell-ek, megváltoztatott SSH-kulcsok vagy frissen telepített távoli menedzsmentszoftver formájában.
- A takarítás előtt őrizzék meg a logokat és a bizonyítékokat, mert a támadó saját scriptje is úgy készült, hogy ezeket törölje.
A jelentés legfontosabb indikátorai, „kifogazott” formában:
- IP-cím: 92.63.180[.]133 – a támadó szervere (a 8888-as porton volt elérhető a nyitott könyvtár, a 9443-as port fogadta az exploit visszahívását)
- Domain: www.ayuthayatech[.]com – a MeshCentral vezérlőszerver
- MeshCentral csoport: TH-3BB
- Megmaradást biztosító elérési utak: /usr/local/bin/.rc, egy rejtett hátsó kapu, valamint /usr/local/mesh_services/meshagent/
- Célpontok: mail.3bb.co[.]th (FortiGate SSL-VPN) és agent.3bb.co[.]th (belső portál)
Az indikátorok teljes listája és a technikai részletek a Hunt.io jelentésében olvashatók.